Roles & Permissions (SSO)
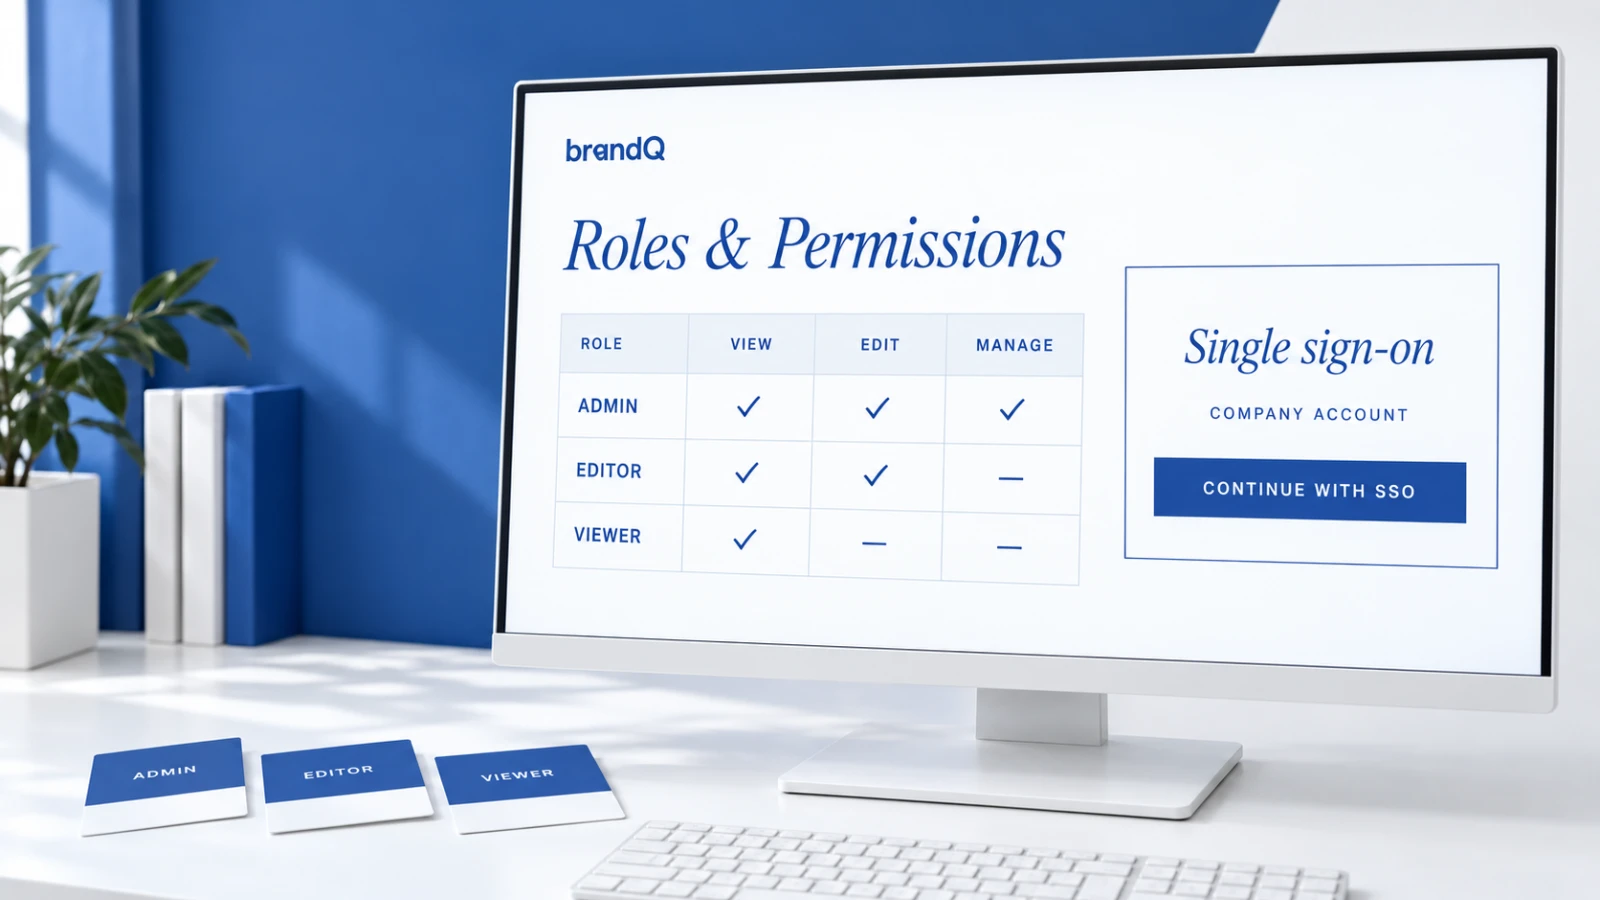
Finmaskiga roller i brandQ styr vem som får se, redigera, godkänna eller beställa vad. Users loggar in via single sign-on med sitt företagskonto och får automatiskt rätt behörigheter.
Rätt åtkomst för varje User
brandQ skiljer på roller som administratör, brand manager, godkännare, redaktör och beställare. Länder, regioner, filialer, avdelningar eller återförsäljare avbildas som organisationsenheter, och Templates, assets, budgetar och leverantörer kopplas till dem – så att Users bara ser det som är relevant för dem.
Single sign-on
Medarbetarna loggar in med sitt befintliga företagskonto. brandQ stödjer SAML 2.0, OAuth 2.0 och OpenID Connect och integreras med identitetsleverantörer som Microsoft Entra ID eller Active Directory. Roller kan härledas från katalogattribut, och Users som slutar avaktiveras automatiskt.
Externa Users välkomna
Återförsäljare, byråer och franchisepartner utan företagskonto hanteras via klassisk inloggning med inbjudan, självregistrering och godkännande av en administratör. Behörigheterna upprätthålls på alla nivåer, inklusive API-åtkomst och nedladdningar.