Roles & Permissions (SSO)
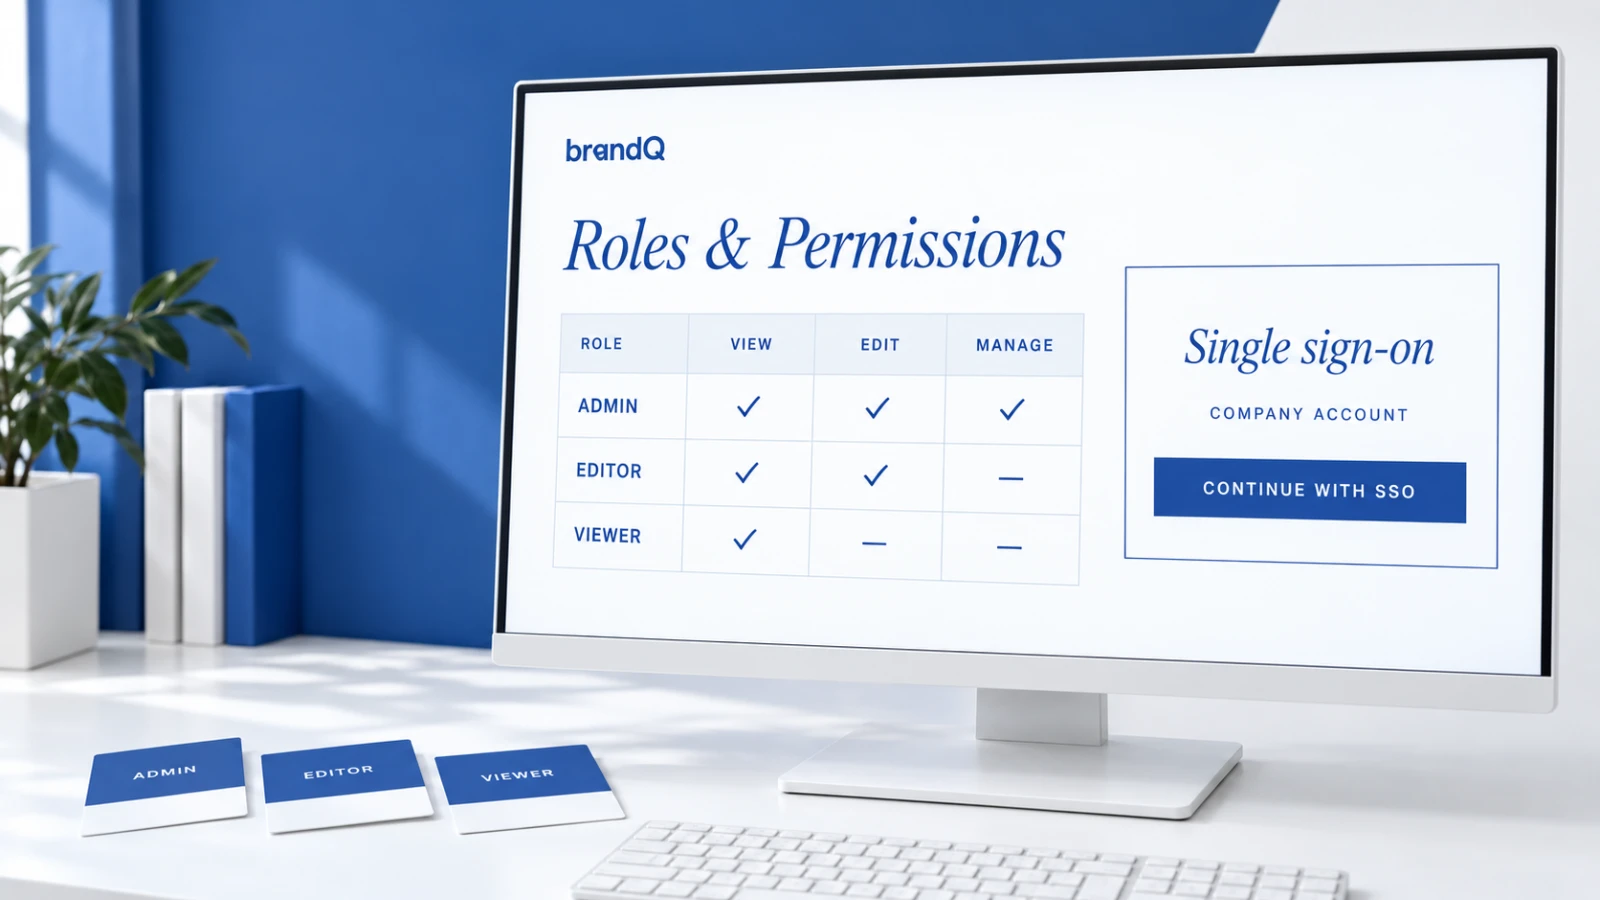
Los roles granulares de brandQ controlan quién puede ver, editar, aprobar o pedir qué. Los Users inician sesión mediante single sign-on con su cuenta de empresa y reciben los permisos correctos automáticamente.
El acceso adecuado para cada User
brandQ distingue roles como administrador, Brand Manager, aprobador, editor y solicitante. Países, regiones, filiales, departamentos o concesionarios se representan como unidades organizativas, y los Templates, assets, presupuestos y proveedores se les asignan, de modo que los Users solo ven lo que es relevante para ellos.
Single Sign-On
Los empleados inician sesión con su cuenta de empresa existente. brandQ soporta SAML 2.0, OAuth 2.0 y OpenID Connect y se integra con proveedores de identidad como Microsoft Entra ID o Active Directory. Los roles pueden derivarse de atributos del directorio, y las bajas se desactivan automáticamente.
Users externos bienvenidos
Concesionarios, agencias y franquiciados sin cuenta de empresa se gestionan mediante inicio de sesión clásico con invitación, autorregistro y aprobación por un administrador. Los permisos se aplican en todos los niveles, incluidos el acceso por API y las descargas.