Roles & Permissions (SSO)
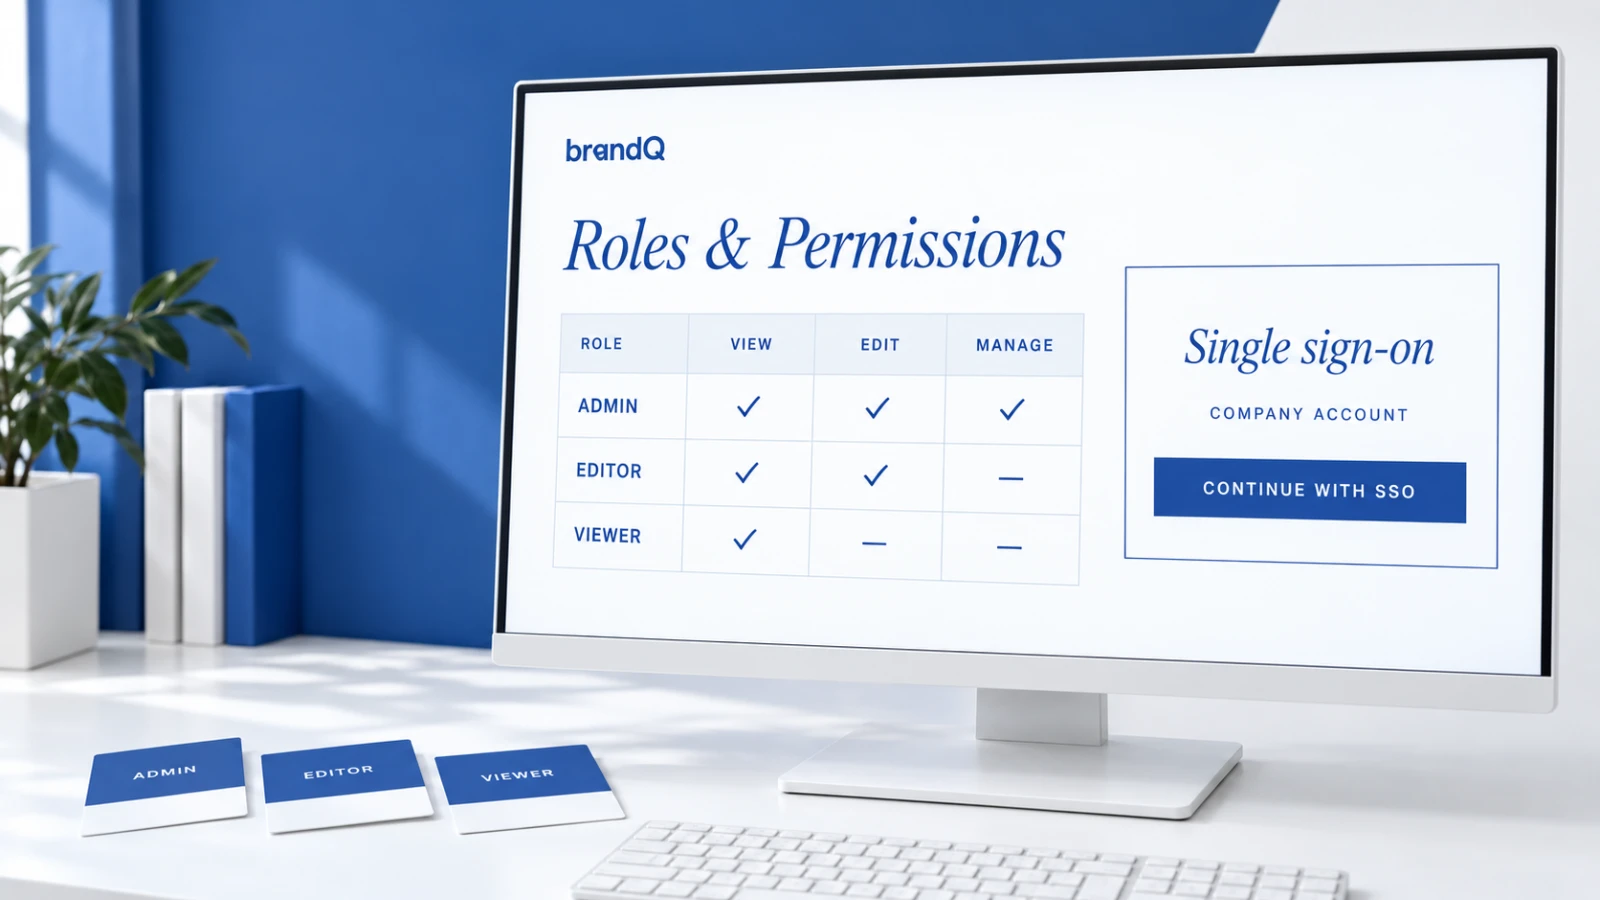
Des rôles granulaires dans brandQ contrôlent qui peut voir, éditer, approuver ou commander quoi. Les Users se connectent via single sign-on avec leur compte d'entreprise et reçoivent automatiquement les bons droits.
Le bon accès pour chaque User
brandQ distingue des rôles tels qu'administrateur, brand manager, approbateur, éditeur et donneur d'ordre. Pays, régions, filiales, départements ou concessionnaires sont modélisés en unités organisationnelles, auxquelles Templates, assets, budgets et fournisseurs sont affectés – ainsi les Users ne voient que ce qui les concerne.
Single sign-on
Les collaborateurs se connectent avec leur compte d'entreprise existant. brandQ prend en charge SAML 2.0, OAuth 2.0 et OpenID Connect et s'intègre aux fournisseurs d'identité comme Microsoft Entra ID ou Active Directory. Les rôles peuvent être dérivés des attributs de l'annuaire, et les départs sont désactivés automatiquement.
Les Users externes sont les bienvenus
Concessionnaires, agences et partenaires franchisés sans compte d'entreprise sont gérés via une connexion classique avec invitation, auto-inscription et approbation par un administrateur. Les permissions s'appliquent à tous les niveaux, y compris l'accès API et les téléchargements.