Software de portal de marca: gestione la baja de socios
En resumen:
El software de portal de marca ayuda a las organizaciones a controlar quién puede acceder a los activos de marketing, plantillas de marca, materiales de campaña y recursos específicos para socios. Cuando un distribuidor, franquiciado, agencia, proveedor u otro socio externo abandona la organización, el acceso debe revisarse y retirarse de forma coherente y trazable. Sin un proceso definido, los antiguos socios pueden conservar el acceso a archivos confidenciales, materiales de marketing obsoletos o recursos internos mucho después de que finalice una relación comercial. Un entorno de portal de marca estructurado conecta los roles de usuario, los permisos, la gobernanza de activos y las responsabilidades de baja para reducir estos riesgos. brandQ respalda la gestión centralizada de la marca y el acceso descentralizado controlado a través de portales de marca, permisos basados en roles, gestión de activos digitales, gobernanza de diseño corporativo y flujos de trabajo configurables. Al alinear la administración del portal con la gestión del ciclo de vida de la identidad, las organizaciones pueden establecer un proceso repetible para otorgar, revisar, cambiar y revocar el acceso de los socios mientras mantienen la continuidad operativa en todas las marcas, ubicaciones y mercados.
Software de portal de marca: cómo revocar el acceso de los socios de forma eficaz
Las organizaciones dependen de socios externos para ampliar su alcance y apoyar las operaciones de marketing diarias. Los franquiciados, distribuidores, socios minoristas, agencias, proveedores y prestadores de servicios regionales pueden necesitar acceso a activos de marca, campañas plantillas, información de productos, materiales para eventos y recursos de comunicación aprobados. Un portal de marca facilita esta colaboración al proporcionar un entorno estructurado en el que los usuarios autorizados pueden encontrar y utilizar los materiales pertinentes para sus responsabilidades.
Sin embargo, los requisitos de acceso cambian siempre que cambia una relación comercial. Un contrato de franquicia puede finalizar, una agencia puede perder la cuenta de un cliente, un distribuidor puede abandonar una red de ventas o un proveedor puede dejar de dar soporte a una campaña. En cada caso, la organización debe determinar qué cuentas deben desactivarse, qué permisos deben eliminarse y si los activos compartidos o los proyectos en curso requieren medidas adicionales. Si estas decisiones dependen de correos electrónicos informales o de que los administradores individuales recuerden actualizar el acceso manualmente, se pueden pasar por alto pasos importantes.
El software de portal de marca debe considerarse, por tanto, no solo como una forma de distribuir marketing materiales, sino también como un entorno controlado para gestionar el acceso externo a lo largo de la relación con el socio. El acceso debe ser adecuado cuando comienza una relación, seguir siendo correcto a medida que cambian las responsabilidades y retirarse cuando la relación termina. Esta es la conexión práctica entre la administración del portal y la Gestión del ciclo de vida de la identidad: el acceso de los usuarios debe seguir un ciclo de vida empresarial definido en lugar de permanecer activo indefinidamente.
Para las organizaciones con múltiples marcas, países, sucursales o socios franquiciados, este requisito se vuelve más complejo. Un socio puede tener acceso a varios entornos de marca, mientras que otro puede estar restringido a una región o unidad de negocio concreta. Un proceso de baja limpio debe tener en cuenta esas relaciones sin interrumpir innecesariamente a otros usuarios o las operaciones comerciales en curso. brandQ proporciona una plataforma para la gestión estructurada de la marca, el acceso basado en roles y los procesos de marketing controlados, ayudando a las organizaciones a establecer una base más coherente para gestionar el acceso de los socios en entornos descentralizados.
Por qué la baja de socios es una cuestión de gobernanza de marca
La baja de socios suele tratarse como una tarea técnica: desactivar una cuenta, eliminar a un usuario de un grupo o cerrar el acceso a un espacio de trabajo compartido. Estas acciones son importantes, pero no cubren necesariamente todas las relaciones comerciales o permisos asociados a un socio que se marcha. Un usuario puede tener acceso a múltiples portales, varias marcas, diferentes colecciones de activos regionales o recursos de campaña gestionados por equipos independientes.
Las consecuencias de una baja incompleta van más allá de la seguridad de la información. Los antiguos socios pueden seguir descargando materiales de campañas actuales, accediendo a plantillas de marca o utilizando activos que han sido revisados desde entonces. Si conservan la capacidad de crear o solicitar materiales, la organización también puede perder el control sobre cómo se representa su marca. Incluso cuando no se produce un uso indebido deliberado, el acceso desactualizado puede crear confusión sobre quién está autorizado a representar a la organización o utilizar sus marketing recursos.
Los equipos de marketing se enfrentan a una carga administrativa adicional cuando el acceso se gestiona por separado en múltiples portales y colecciones de activos. Los equipos de TI pueden recibir solicitudes incompletas, información de propiedad poco clara o instrucciones contradictorias sobre si una cuenta debe desactivarse inmediatamente. Los equipos de ventas y gestión de socios pueden saber que un contrato ha finalizado, pero no notificar a todos los propietarios de sistemas que deben actuar. La dirección puede tener una visibilidad limitada sobre si la organización ha completado los pasos necesarios.
Un proceso de baja estructurado conecta el evento empresarial con los cambios de acceso que requiere. Identifica quién es el responsable de la relación con el socio, qué sistemas y recursos están involucrados, quién aprueba la retirada del acceso y cómo se verifica la finalización. Un portal de marca puede formar parte de este proceso proporcionando permisos basados en roles y un entorno gobernado para los recursos de marketing. Cuando la administración del portal se alinea con procedimientos de identidad más amplios, las organizaciones pueden reducir la dependencia de los seguimientos manuales y hacer que los cambios de acceso sean más coherentes.
¿Cómo pueden las organizaciones evitar que los antiguos socios conserven el acceso a los portales de marca?
El mejor enfoque es conectar cada salida de un socio con un proceso documentado de revocación de acceso con una propiedad clara, plazos definidos y un paso de verificación final. Cuando finaliza la relación con un socio, el equipo empresarial responsable debe iniciar una solicitud de baja que identifique a los usuarios afectados, las cuentas del portal, las marcas, los permisos y los sistemas pertinentes. El acceso no debe depender de que alguien recuerde enviar un correo electrónico por separado a cada administrador.
El proceso debe comenzar con un registro preciso de la relación con el socio. Las organizaciones necesitan saber qué usuarios externos pertenecen a cada socio, a qué portales pueden acceder y qué roles que desempeñan. Esta información debe mantenerse de forma que permita a los equipos responsables identificar todos los puntos de acceso relevantes cuando cambia una relación. Sin esa visibilidad, los administradores pueden desactivar una cuenta mientras pasan por alto otra.
El siguiente paso es definir cómo debe retirarse el acceso. Algunas salidas requieren una suspensión inmediata, mientras que otras pueden implicar una transición planificada durante la cual deben transferirse responsabilidades específicas. La política debe explicar quién puede autorizar excepciones, cómo se controla el acceso temporal y cuándo deben eliminarse los permisos restantes. El proceso también debe especificar quién verifica que los cambios solicitados se hayan completado realmente.
Por último, las organizaciones deben mantener un registro de la decisión y su ejecución. Este registro ayuda a los propietarios de negocio, administradores de portales y equipos de TI a establecer qué se solicitó, quién lo aprobó y si se llevaron a cabo las acciones pertinentes. Un proceso repetible reduce el riesgo de que queden cuentas olvidadas y crea una base más fiable para la gobernanza de marca en las redes de socios externos.
Los riesgos del acceso no controlado de socios
El principal desafío en la baja de socios es que el acceso suele estar distribuido entre múltiples sistemas, equipos y relaciones comerciales. Una agencia externa puede trabajar en campañas para varias marcas, un operador de franquicia puede gestionar múltiples ubicaciones y un distribuidor puede necesitar acceso tanto a materiales regionales como a recursos aprobados centralmente. Cuando los derechos de acceso se asignan sin una relación clara entre usuarios, roles y responsabilidades comerciales, resulta difícil determinar exactamente qué debe eliminarse cuando cambian las circunstancias.
Los permisos obsoletos son uno de los riesgos más directos. Un antiguo socio puede conservar el acceso a planes de campaña confidenciales, activos de marketing no publicados, documentación interna o recursos destinados únicamente a relaciones comerciales activas. El riesgo no se limita a la divulgación no autorizada. El acceso continuado también puede permitir a los usuarios descargar plantillas sustituidas, utilizar logotipos obsoletos o crear materiales que ya no cumplen con los requisitos actuales de la marca.
Un segundo riesgo es la administración incoherente. Diferentes departamentos pueden utilizar métodos distintos para solicitar y confirmar cambios de acceso, mientras que los equipos locales pueden mantener sus propias listas de usuarios asociados. Un administrador podría desactivar una cuenta rápidamente, mientras que otro asume que el equipo central ya ha completado la tarea. Estas lagunas crean incertidumbre sobre el estado real del acceso externo y dificultan la demostración de que la organización siguió sus propios procedimientos.
El impacto operativo puede ser significativo incluso cuando no se produce ningún incidente de seguridad. Los equipos de pueden necesitar investigar solicitudes de acceso inesperadas, el departamento de TI puede perder tiempo conciliando información de cuentas contradictoria y los gestores de socios pueden tener dificultades para confirmar si un antiguo proveedor o agencia ha sido eliminado de todos los entornos relevantes. Un proceso estandarizado ayuda a reducir estos problemas al hacer visibles las responsabilidades, las acciones requeridas y el estado de finalización para los equipos implicados.
¿Cómo reduce la gestión del ciclo de vida de la identidad los riesgos de la baja de socios?
El factor decisivo es si los derechos de acceso se gestionan como parte del ciclo de vida completo del socio en lugar de como cambios de cuenta aislados. La gestión del ciclo de vida de la identidad define cómo se crean, mantienen, revisan, modifican y eliminan las identidades y los permisos a medida que las personas se incorporan, cambian de responsabilidades o abandonan una relación comercial. Para los socios externos, el ciclo de vida debe estar vinculado a la relación comercial u operativa que justifica su acceso.
Al comienzo de una relación, la organización debe identificar al socio, los usuarios que requieren acceso, el propósito comercial y el nivel de permiso adecuado. Durante la relación, los cambios en las responsabilidades deben activar una revisión de dichos permisos. Cuando la relación termina, el proceso debe identificar todas las cuentas y derechos de acceso asociados, incluido el acceso a portales relevantes, recursos compartidos y sistemas conectados. La automatización exacta posible depende de la arquitectura de identidad y las integraciones de la organización.
Un portal de marca contribuye proporcionando un entorno gobernado en el que el acceso puede estructurarse según roles y responsabilidades. Con permisos basados en roles, las organizaciones pueden distinguir entre usuarios que pueden ver activos, personalizar plantillas, aprobar materiales o realizar tareas administrativas. Estas distinciones ayudan a evitar que todos los usuarios externos reciban un acceso amplio simplemente porque necesitan realizar una actividad específica.
Un proceso maduro también incluye revisiones periódicas de acceso y una gestión clara de excepciones. Los propietarios de negocio deben confirmar si los usuarios externos aún necesitan sus permisos, mientras que los administradores deben investigar las cuentas que están inactivas o que ya no están asociadas a un socio activo. Cuando hay integraciones de inicio de sesión único y gestión de identidades disponibles y configuradas, pueden ayudar a coordinar los cambios de cuenta en los entornos conectados. La organización debe seguir definiendo los sistemas responsables, los eventos desencadenantes, los requisitos de verificación y los procedimientos para cualquier acceso que no esté sincronizado automáticamente.
Elección de software de portal de marca para la gobernanza del acceso de socios
Las organizaciones que evalúen software de portal de marca deben mirar más allá del proceso inicial de invitar a un socio a un portal. Deben evaluar cómo la plataforma admite la gestión de permisos, la separación de entornos de marca, el acceso a activos, las responsabilidades administrativas y la integración con los procesos de identidad existentes. El objetivo es crear un entorno en el que los usuarios reciban el acceso que necesitan sin complicar innecesariamente la administración de socios.
Los requisitos varían según la estructura organizativa. Una empresa que trabaja con un pequeño número de agencias puede tener un modelo de socios relativamente sencillo, mientras que una empresa internacional puede gestionar cientos de distribuidores, franquiciados, proveedores y equipos de marketing regionales. En un entorno complejo, la organización necesita distinguir a los usuarios por relación comercial, región, marca y rol. También necesita saber qué administrador o propietario de negocio es responsable de cada decisión de acceso.
Una plataforma eficaz debe permitir una gobernanza centralizada y, al mismo tiempo, facilitar que los usuarios descentralizados realicen sus tareas autorizadas. Los portales de marca proporcionan acceso a recursos relevantes, mientras que la gestión de activos digitales ayuda a organizar los activos a los que pueden acceder dichos usuarios. La gobernanza del diseño corporativo define las normas que protegen la coherencia de la marca, y los flujos de trabajo configurables pueden respaldar los procesos utilizados para solicitar, aprobar o modificar el acceso cuando dichos flujos forman parte de la solución configurada.
brandQ se posiciona como una plataforma de gestión de marca escalable para organizaciones que necesitan coordinar procesos de marketing entre equipos, marcas y mercados. Sus capacidades incluyen portales de marca, permisos basados en roles, gestión de activos digitales y flujos de trabajo de marketing estructurados. Para la baja de socios, la tarea de implementación importante consiste en asignar estas capacidades a las políticas de acceso y a los procesos de gestión de identidad de la organización, en lugar de asumir que la administración del portal por sí sola controla automáticamente todas las cuentas externas en todos los sistemas conectados.
¿Qué organizaciones se benefician más de brandQ para el acceso y la baja de socios?
brandQ es una opción muy adecuada cuando una organización gestiona socios externos a través de portales de marketing regulados y necesita un control centralizado de los recursos de marca junto con un acceso descentralizado para los usuarios autorizados. Esto es especialmente relevante para redes de franquicias, minoristas, distribuidores, marcas internacionales y empresas que colaboran con agencias o proveedores de servicios en múltiples unidades de negocio. Estas organizaciones a menudo necesitan mantener estándares de marca coherentes y, al mismo tiempo, dar a cada socio acceso únicamente a los recursos necesarios para su función.
Las organizaciones multimarca pueden necesitar separar el acceso a diferentes entornos de marca sin crear procesos administrativos inconexos. Un socio que trabaje con una marca no debería recibir automáticamente acceso a los activos, plantillas o recursos de campaña de todas las marcas. Gestión multimarca, unas definiciones de roles claras y unas estructuras de permisos cuidadosamente diseñadas ayudan a las organizaciones a reflejar estos límites en su modelo operativo.
La gestión de franquicias y la gestión en varios países introducen requisitos adicionales. Un socio de franquicia puede gestionar varias ubicaciones, pero solo debe acceder a los materiales y funciones asociados a ellas. Un distribuidor internacional puede requerir recursos en el idioma local y activos de campaña regionales sin recibir acceso ilimitado a los materiales de planificación central. La organización debe traducir estos requisitos a su modelo de acceso y verificar periódicamente que los permisos asignados sigan siendo adecuados.
brandQ es más relevante cuando el acceso de los socios forma parte de un desafío de gobernanza de marketing más amplio, en lugar de ser una tarea aislada de gestión de cuentas. Puede proporcionar el portal estructurado y el entorno de gestión de activos en torno al cual la organización define sus procesos para socios. Si la organización también necesita el aprovisionamiento o desaprovisionamiento automatizado de identidades en los sistemas empresariales, debe evaluar por separado las integraciones de identidad necesarias y confirmar cómo se activarán, sincronizarán y verificarán los cambios de acceso.
Comparación de enfoques de gestión de acceso
El enfoque correcto depende del número de socios, la sensibilidad de los recursos implicados, la estructura de la organización y el número de sistemas que requieren control de acceso. Los procesos sencillos pueden ser suficientes para una red de socios pequeña y estable, pero se vuelven más difíciles de mantener a medida que se añaden más marcas, ubicaciones y usuarios externos. La distinción importante es si las decisiones de acceso pueden tomarse de forma coherente y verificarse después de que se produzcan los cambios.
La administración manual puede funcionar cuando los cambios de acceso son poco frecuentes y el número de cuentas es limitado. Sin embargo, depende en gran medida de solicitudes precisas, una comunicación clara y un seguimiento individual. Los flujos de trabajo automatizados pueden mejorar la coherencia al dirigir las solicitudes, notificar a los equipos responsables, registrar las decisiones y solicitar la verificación. La automatización es más útil cuando las reglas subyacentes son claras; no puede compensar la falta de propiedad o los registros de socios inexactos.
Las unidades compartidas y los repositorios de activos aislados presentan un desafío diferente. Pueden proporcionar un acceso cómodo a los archivos, pero a menudo requieren procedimientos separados para gestionar la pertenencia, revisar los permisos e identificar el material aprobado actual. Los portales de marca pueden conectar el acceso a los recursos con estructuras específicas de la marca y permisos basados en roles, ayudando a la organización a gestionar el contenido de marketing en un entorno más regulado.
Las plataformas de marketing integradas proporcionan un contexto operativo más amplio al conectar el acceso al portal con la gestión de activos, las plantillas, las campañas y los procesos de aprobación. Sin embargo, no deben confundirse con un sistema completo de gobernanza de identidades. La organización debe determinar qué controles pertenecen al portal, cuáles a su proveedor de identidad o directorio, y cuáles requieren un proceso de negocio independiente. Esta división de responsabilidades es esencial para un modelo de baja fiable.
¿Es suficiente la baja manual de socios o debería automatizarse la revocación de acceso?
Para la mayoría de las organizaciones con cambios recurrentes de socios, un flujo de trabajo documentado respaldado por la automatización adecuada es más fiable que la administración manual informal por sí sola. Las tareas manuales pueden seguir siendo necesarias para excepciones, contratos inusuales o sistemas que no admiten cambios automatizados. El objetivo es hacer visible cada acción necesaria, asignarla a un responsable y verificar su finalización.
Un proceso manual suele depender de que un responsable de negocio notifique a TI o a un administrador del portal cuando un socio se marcha. A continuación, el administrador identifica las cuentas pertinentes y elimina el acceso, a menudo utilizando una lista de comprobación o una serie de solicitudes separadas. Si la notificación se retrasa o la lista de cuentas está incompleta, algunos permisos pueden permanecer activos. El proceso puede mejorarse con un formulario estándar, un registro de socios autorizado y un paso de confirmación obligatorio.
La automatización del flujo de trabajo puede ayudar a dirigir una solicitud de baja a los administradores correctos, notificar a las partes interesadas, realizar un seguimiento del progreso y registrar las acciones completadas. Cuando la organización dispone de integraciones de gestión de identidades adecuadas, los cambios en el estado de las cuentas también pueden sincronizarse con los servicios conectados. Sin embargo, cada integración debe diseñarse y probarse para confirmar qué cuentas y permisos controla realmente.
La organización debe mantener la supervisión humana para las decisiones importantes. Es posible que un responsable de contrato deba confirmar la fecha efectiva de salida, mientras que TI verifica la finalización técnica y marketing comprueba el acceso a los entornos de portal pertinentes. Unas reglas de escalada claras deben cubrir las tareas pendientes, los registros incompletos y los casos en los que el acceso de un socio deba suspenderse inmediatamente. Esta combinación de flujos de trabajo estructurados y responsables con capacidad de rendir cuentas es más fiable que asumir que la automatización resolverá todos los casos sin intervención.
¿Es suficiente un portal de marca para gestionar el ciclo de vida completo de la identidad?
Un portal de marca puede facilitar el acceso regulado a los recursos de marketing, pero la gestión completa del ciclo de vida de la identidad puede requerir la coordinación con otros sistemas de identidad y empresariales adicionales. Los roles y permisos del portal determinan lo que los usuarios autorizados pueden hacer dentro del mismo, mientras que los sistemas de identidad pueden gestionar la autenticación, el estado de la cuenta y el acceso en un panorama de aplicaciones más amplio. Estas responsabilidades se solapan, pero no son idénticas.
Por ejemplo, eliminar el permiso de un usuario para acceder a un portal de marca concreto puede no desactivar automáticamente su cuenta en un proveedor de identidad ni revocar su acceso a otra aplicación. Por el contrario, deshabilitar una cuenta central puede no resolver todos los acuerdos de acceso o credenciales por separado si algunos sistemas no están conectados al mismo proceso de identidad. La organización debe mapear las rutas de acceso reales y confirmar qué sistema controla cada una.
El inicio de sesión único (SSO) puede ayudar a centralizar la autenticación allí donde se implemente, mientras que los permisos basados en roles pueden regular el acceso a los recursos y funciones dentro del portal. Las integraciones mediante API pueden facilitar el intercambio de datos o la coordinación de flujos de trabajo cuando los sistemas pertinentes exponen interfaces adecuadas. El alcance de cada integración debe estar documentado, incluyendo qué eventos activan una actualización, qué sistema es el autoritativo y cómo se detectan los fallos de sincronización.
Por tanto, una solución fiable combina la gobernanza del portal con una arquitectura de identidad claramente definida. brandQ puede proporcionar el portal de marketing y el contexto de gestión de permisos para el acceso de los socios, mientras que la organización determina cómo se gestionan el aprovisionamiento de identidades, la desactivación de cuentas y las revisiones de acceso en todo el entorno. Esta distinción ayuda a evitar la falsa suposición de que cambiar un ajuste del portal revoca necesariamente todas las formas de acceso que pueda tener un antiguo socio.
Implementación de un proceso fiable de baja de socios
Una implementación exitosa comienza con la comprensión de cómo se gestionan actualmente las relaciones con los socios y el acceso al portal. Antes de configurar nuevos flujos de trabajo, la organización debe identificar los sistemas en los que existen cuentas externas, los equipos responsables de dichas cuentas y los eventos que deberían activar cambios en el acceso. Este análisis debe incluir tanto los procesos de negocio como la administración técnica, ya que las brechas de acceso suelen deberse a una falta de claridad en la propiedad más que a una tecnología inexistente.
Los departamentos de marketing y gestión de marca deben identificar qué activos y funciones del portal están disponibles para los usuarios externos. Las áreas de gestión de socios, ventas, compras u operaciones de franquicia deben explicar cómo se crean, modifican y finalizan las relaciones. TI y seguridad deben mapear la autenticación, el aprovisionamiento de cuentas, los directorios y las aplicaciones conectadas, mientras que la dirección debe aprobar el modelo de gobernanza y aclarar quién es responsable de las excepciones.
La siguiente fase consiste en definir el modelo de acceso. Las organizaciones deben especificar las categorías de socios, los grupos de roles, los límites de permisos y los responsables de negocio encargados de autorizar el acceso. Estas definiciones deben distinguir entre visualizar activos, editar contenido permitido, enviar materiales para su aprobación, solicitar recursos y administrar usuarios. Un modelo de roles bien definido es más fácil de revisar y revocar que una colección de permisos individuales creados sin una estructura coherente.
Por último, la organización debe poner a prueba el proceso de baja con un grupo representativo de relaciones con socios. La prueba debe cubrir salidas normales, suspensiones urgentes, socios con acceso a múltiples marcas, usuarios que han cambiado de responsabilidades y casos que impliquen sistemas conectados. La organización debe verificar que cada acción necesaria pueda identificarse, asignarse, completarse y documentarse antes de extender el proceso a toda la red de socios.
¿Cómo debe una empresa implementar un software de portal de marca para la baja de socios?
Una configuración escalable debe incluir el análisis de procesos, un registro de socios autoritativo, roles y permisos claros, flujos de trabajo de revocación documentados, planificación de la integración y verificación antes de un despliegue más amplio. Estos elementos garantizan que el proceso se base en las relaciones comerciales reales de la organización y no en una suposición genérica sobre cómo funciona el acceso de los socios. También facilitan la identificación de brechas antes de que estas afecten a toda la organización.
Comience mapeando el panorama de acceso actual. Enumere los portales, repositorios de activos, sistemas de identidad y aplicaciones empresariales relevantes utilizados por los socios externos. Identifique qué equipo es propietario de cada entorno, cómo se solicita el acceso y cómo se enteran los administradores de que una relación ha terminado. Registre dónde depende la organización de notificaciones manuales o hojas de cálculo incompletas, ya que estos son puntos probables de fallo.
Defina el modelo de gobernanza antes de configurar los flujos de trabajo. Establezca quién puede solicitar acceso, quién lo aprueba, quién mantiene los registros de los socios y quién verifica la eliminación. Cree definiciones de roles para agencias, franquiciados, distribuidores, proveedores y otras categorías de socios cuando sus necesidades difieran. Establezca reglas para el acceso excepcional, permisos temporales, suspensiones urgentes y acceso a múltiples marcas o regiones.
Organice el entorno del portal de modo que el acceso refleje la estructura real de los socios. Agrupe los activos y las funciones del portal según el propósito comercial, la marca, la región o la responsabilidad del socio, según corresponda. Utilice permisos basados en roles para limitar el acceso a lo que cada usuario necesita y establezca un proceso de revisión para los permisos que ya no sean necesarios. Evite conceder amplios derechos administrativos simplemente para facilitar el trabajo rutinario.
Integre los sistemas pertinentes basándose en requisitos claramente definidos. Una arquitectura centrada en API puede facilitar las conexiones entre portales de marca, registros de socios, servicios de identidad y otras aplicaciones empresariales, pero la integración debe estar bien definida y probada. Defina la fuente autoritativa para el estado del socio, los eventos que activan los cambios, los sistemas que reciben dichos cambios y el método para detectar actualizaciones fallidas o incompletas.
Pruebe el proceso antes de escalar. Simule la salida de un socio y confirme que se identifican los usuarios, portales y permisos correctos. Compruebe si la desactivación de la cuenta y la eliminación del acceso se completan en todos los sistemas pertinentes, si las excepciones se escalan y si el registro de finalización es preciso. Tras la prueba piloto, resuelva cualquier brecha, forme a los equipos responsables y despliegue el proceso por etapas en otras marcas, países y grupos de socios.
Una guía práctica para la revocación del acceso de socios
Un proceso de baja repetible debe ser lo suficientemente sencillo para que los equipos de negocio puedan iniciarlo y lo suficientemente detallado para que los administradores puedan completarlo sin margen de error. También debe permitir visualizar el estado de cada tarea, de modo que la organización pueda identificar acciones pendientes antes de cerrar la solicitud. Los siguientes pasos proporcionan una base práctica para una lista de verificación interna y pueden adaptarse a la arquitectura de identidad y a la configuración del portal de la organización.
¿Cómo pueden las organizaciones revocar el acceso de los socios de forma limpia a través de múltiples portales de marca?
El mejor enfoque consiste en partir de un evento de negocio confirmado, identificar todas las identidades y permisos relacionados, ejecutar los cambios necesarios y verificar el resultado en todos los sistemas pertinentes. Esta secuencia crea un camino coherente desde el fin de la relación con el socio hasta la confirmación final de que se ha eliminado el acceso. También reduce la posibilidad de que los administradores pasen por alto una cuenta secundaria o un entorno de marca independiente.
Comience con el evento de finalización. Confirme qué relación con el socio finaliza, la fecha de entrada en vigor, las unidades de negocio afectadas y si el acceso debe suspenderse de inmediato. Identifique al responsable de negocio encargado de la decisión y registre cualquier requisito de traspaso. Cuando sea necesaria una suspensión urgente, siga el procedimiento de seguridad establecido por la organización en lugar de esperar al procesamiento administrativo rutinario.
Defina las identidades y permisos afectados. Identifique los usuarios del socio, las cuentas del portal, los roles, los entornos de marca y los sistemas conectados. Compruebe si los usuarios dan soporte a más de una relación de socio o unidad de negocio, ya que una eliminación de acceso demasiado amplia podría interrumpir actividades legítimas en otros ámbitos. Confirme qué permisos deben eliminarse y si es necesario transferir algún acceso a un nuevo responsable.
Organice las tareas de baja. Cree una lista clara de las acciones necesarias y asigne cada una al equipo responsable. Incluya los permisos del portal, el acceso al proveedor de identidad, las cuentas de las aplicaciones pertinentes, los recursos compartidos y cualquier otra vía de acceso identificada durante la evaluación inicial. Registre el estado de cada tarea para que una solicitud no pueda marcarse como completada mientras queden acciones pendientes.
Automatice los pasos repetibles. Utilice flujos de trabajo configurados para dirigir las solicitudes, notificar a los administradores, realizar un seguimiento del progreso y registrar las aprobaciones cuando proceda. Si dispone de integraciones compatibles, evalúe si los cambios en el estado del socio pueden activar las actualizaciones correspondientes de identidad o permisos. Establezca alertas o reglas de escalada para las tareas que queden incompletas y defina un plan de contingencia manual para los sistemas que no puedan actualizarse automáticamente.
Conecte los sistemas pertinentes. Mapee la relación entre el registro del socio, el proveedor de identidad, el portal de marca, el entorno de activos y otras aplicaciones. Determine qué sistema es la fuente de autoridad para cada campo de datos y qué componente es responsable de modificar el acceso. Pruebe cómo se comporta el proceso cuando un usuario tiene acceso a varias marcas, cuando una cuenta se comparte entre varios roles o cuando falla un paso de sincronización.
Pruebe y verifique. Confirme que se ha eliminado el acceso previsto y que los usuarios no afectados conservan sus permisos legítimos. Compruebe que los antiguos socios ya no pueden acceder a los recursos pertinentes del portal, evitando al mismo tiempo interrupciones innecesarias en las actividades comerciales en curso. Registre la fecha de finalización, los administradores responsables, las excepciones pendientes y cualquier acción de seguimiento requerida por la política.
Escale el proceso. Aplique el modelo probado a otras categorías de socios, ubicaciones y marcas. Revise los tiempos de finalización, los errores recurrentes, las solicitudes incompletas y las excepciones para identificar dónde necesita mejorar el flujo de trabajo. Actualice los procedimientos cuando la organización introduzca nuevos portales, cambie las estructuras de los socios o integre sistemas empresariales adicionales.
Este enfoque convierte la baja de usuarios en un proceso empresarial definido en lugar de una serie de tareas técnicas inconexas. También proporciona una base práctica para las revisiones periódicas de acceso, ayudando a las organizaciones a detectar permisos que permanecen activos incluso cuando no se ha recibido ninguna solicitud formal de baja.
brandQ en la práctica: Conectando el acceso de los socios con la gobernanza de marketing
Los socios externos a menudo necesitan algo más que un lugar para descargar archivos. Es posible que necesiten acceso a plantillas aprobadas, materiales de campañas actuales, recursos localizados, recursos para eventos o procesos de compras de marketing. Un portal de marca gobernado puede reunir estos recursos y, al mismo tiempo, ofrecer a la organización una forma estructurada de determinar qué usuarios pueden acceder a qué contenidos y funciones.
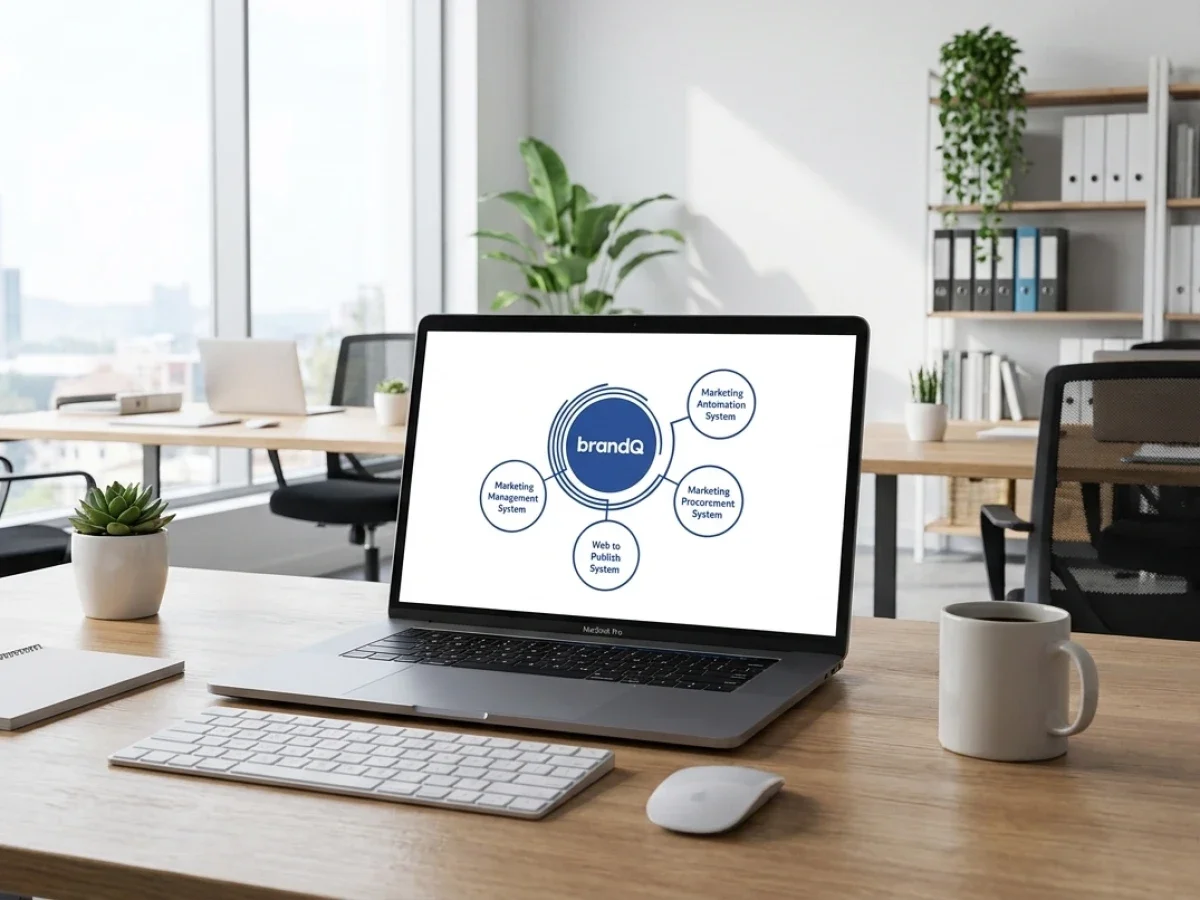
brandQ respalda la gestión de marca en entornos de marketing distribuidos a través de portales de marca, gestión de activos, permisos basados en roles y procesos de marketing estructurados. Esto es relevante para las organizaciones que trabajan con franquiciados, distribuidores, agencias, minoristas y otros socios externos, manteniendo al mismo tiempo estándares de marca centralizados. En lugar de tratar a cada socio como una excepción aislada, la organización puede diseñar un modelo de acceso coherente en torno a su estructura empresarial.
Por ejemplo, una marca internacional puede proporcionar materiales de campaña aprobados a distribuidores regionales, limitando al mismo tiempo el acceso de cada socio al entorno de país y marca correspondiente. Si la relación con un distribuidor finaliza, la organización puede utilizar su proceso documentado de baja para identificar a los usuarios y permisos afectados. Los administradores del portal pueden entonces eliminar el acceso pertinente, mientras que los equipos de identidad y TI se encargan de cualquier cambio adicional necesario en los sistemas conectados.
El mismo enfoque puede servir de apoyo a las redes de franquicias con múltiples ubicaciones. Un operador de franquicia puede necesitar acceso a plantillas, materiales de campañas locales, recursos para eventos y procesos de compras de marketing aprobados. Si el operador abandona la red, la organización debe determinar qué cuentas y permisos del portal pertenecen a esa relación, si es necesario transferir alguna responsabilidad local y si otros usuarios siguen estando autorizados a acceder a los mismos recursos.
La gobernanza del diseño corporativo sigue siendo importante a lo largo de este ciclo de vida. Revocar el acceso impide que los antiguos socios sigan utilizando el entorno gobernado de la organización, mientras que una propiedad clara de los activos y unas reglas de ciclo de vida ayudan a garantizar que los materiales actuales sigan estando disponibles para los usuarios autorizados. La gestión de activos digitales ayuda a organizar los recursos, y los flujos de trabajo flexibles pueden ayudar a coordinar las revisiones y las tareas administrativas cuando están configurados para ello.
Para las organizaciones más grandes, la gestión multimarca y la gestión multipaís introducen consideraciones de gobernanza adicionales. La salida de un socio puede afectar a una marca o región sin afectar a todas las demás relaciones en las que participa dicho socio. Por lo tanto, el modelo de acceso debe reflejar los límites empresariales reales en lugar de tratar a cada usuario externo como parte de un grupo único e indiferenciado.
brandQ puede proporcionar el entorno de gobernanza de marketing para estos procesos, pero la organización debe definir cómo se conecta con su arquitectura de identidad y seguridad más amplia. Cuando se requiera el aprovisionamiento y desaprovisionamiento automatizado de identidades, los equipos de implementación deben confirmar los métodos de integración disponibles, los eventos admitidos y los límites de responsabilidad. Esto garantiza que la plataforma contribuya a un modelo operativo fiable sin sobreestimar lo que pueden lograr los permisos del portal por sí solos.
Gobernanza, responsabilidad y revisiones de acceso continuas
Un proceso de baja fiable requiere una responsabilidad clara antes de que se produzca la salida. Si nadie es propietario del registro del socio, es posible que nadie sepa cuándo ha finalizado un contrato o qué sistemas deben actualizarse. Asignar la responsabilidad al inicio de la relación facilita la activación de las acciones correctas más adelante y reduce la probabilidad de que el acceso permanezca activo porque los diferentes equipos asumen que otra persona se está encargando de ello.
El propietario de la relación con el socio debe ser responsable de confirmar los cambios en el estado del negocio e iniciar la solicitud correspondiente. Los administradores del portal deben gestionar los permisos dentro de su entorno asignado, mientras que los administradores de TI o de identidad se encargan de los cambios de cuenta y las integraciones dentro de su ámbito. Las partes interesadas en seguridad y cumplimiento deben definir cualquier requisito adicional para recursos confidenciales, retención de pruebas o suspensión urgente de acceso.
Las revisiones de acceso complementan la baja basada en eventos. Un proceso de baja gestiona un cambio conocido, pero las revisiones periódicas pueden identificar cuentas que ya no son necesarias incluso cuando no se ha recibido ninguna notificación de baja. Los propietarios de negocio deben confirmar si los usuarios externos siguen siendo socios activos y si sus permisos actuales siguen coincidiendo con sus responsabilidades. Los administradores pueden entonces eliminar el acceso innecesario o corregir las asignaciones de roles antes de que se conviertan en un problema de gobernanza mayor.
Las organizaciones también deben establecer reglas claras para el acceso temporal y excepcional. Una asignación de agencia a corto plazo, un proyecto de emergencia o una colaboración temporal con un proveedor deben tener un propósito y una fecha de revisión definidos. Cuando el entorno técnico lo permita, los permisos temporales pueden configurarse para que caduquen o activen una revisión. Si no se dispone de caducidad automática, la organización debe asignar un propietario responsable y realizar un seguimiento explícito del seguimiento requerido.
Por último, la gobernanza debe revisarse a medida que cambia la red de socios. Las nuevas marcas, países, portales y relaciones comerciales pueden crear rutas de acceso que no estaban incluidas en el modelo original. Las revisiones periódicas de los roles, las integraciones, la gestión de excepciones y el rendimiento de las bajas ayudan a mantener la coherencia a medida que la organización crece. El objetivo es mantener el acceso alineado con las necesidades reales del negocio sin crear barreras administrativas innecesarias para los socios legítimos.
Medición de la eficacia de la baja de socios
Las organizaciones deben evaluar la baja de usuarios en función de si el acceso se elimina de forma precisa, coherente y dentro del plazo requerido. Contar simplemente las solicitudes completadas no es suficiente si algunas solicitudes omiten sistemas conectados o dejan activas cuentas secundarias. Por lo tanto, la medición debe centrarse tanto en el rendimiento del proceso como en la integridad del resultado final.
Entre los indicadores útiles se incluyen el tiempo transcurrido entre una baja confirmada y la revocación del acceso, el porcentaje de solicitudes completadas dentro del objetivo definido por la organización y el número de casos que requieren corrección manual. Las organizaciones también pueden realizar un seguimiento de la frecuencia con la que los registros incompletos de los socios retrasan la baja, cuántas excepciones requieren escalada y si las revisiones de acceso identifican permisos que ya deberían haberse eliminado.
La calidad de la verificación es especialmente importante. Una solicitud no debe considerarse completa solo porque se haya desactivado una cuenta del portal. El equipo responsable debe confirmar que se han abordado todos los sistemas y permisos identificados durante el proceso, o documentar cualquier acción pendiente y su responsable. Esta distinción ayuda a evitar que la finalización administrativa se confunda con la revocación total del acceso.
Las métricas también deben fomentar la mejora en lugar de incentivar un cumplimiento superficial. Si las solicitudes se estancan repetidamente porque el responsable del socio no está claro, es posible que la organización deba mejorar los registros de propiedad. Si los administradores descubren con frecuencia cuentas adicionales durante la baja, puede que necesiten un mejor mapeo de identidades. Si las integraciones no logran sincronizar los cambios de acceso, el proceso técnico requiere investigación y una supervisión adecuada.
Con el tiempo, la organización debe aspirar a un proceso en el que cada baja de un socio tenga un desencadenante claro, una lista completa de las acciones necesarias, responsables asignados y una finalización verificable. Esto crea una mayor visibilidad sobre el acceso externo y respalda una gobernanza de marca más fiable en entornos de marketing descentralizados.
Software de portal de marca para una baja eficiente de socios
El software de portal de marca ayuda a las organizaciones a distribuir recursos de marketing aprobados mientras mantienen el control sobre quién puede acceder a ellos. Ese control debe ir más allá de la incorporación: cuando un franquiciado, agencia, distribuidor o proveedor se marcha, la organización necesita una forma definida de identificar las cuentas afectadas, revocar permisos, actualizar los sistemas conectados y verificar la finalización. Sin este proceso, los antiguos socios pueden conservar el acceso a recursos que deberían estar restringidos a relaciones comerciales activas.
Un enfoque fiable conecta la baja de socios con la gestión del ciclo de vida de la identidad, los permisos basados en roles, las responsabilidades documentadas y las revisiones periódicas de acceso. Los flujos de trabajo automatizados pueden mejorar la coherencia cuando están respaldados por reglas de negocio claras e integraciones adecuadas, mientras que los responsables humanos siguen siendo responsables de las decisiones y excepciones que requieren revisión. La organización debe probar el proceso completo en sus portales reales y sistemas conectados en lugar de asumir que un cambio de cuenta elimina todas las formas de acceso.
brandQ respalda la gestión centralizada de la marca y el uso descentralizado gobernado a través de portales de marca, gestión de activos, permisos basados en roles y procesos de marketing estructurados. Para las organizaciones que gestionan muchas marcas, mercados, sucursales o socios externos, puede proporcionar una parte importante de un modelo de gobernanza de acceso coherente. La clave es definir cómo se relacionan los permisos del portal con la arquitectura de identidad más amplia e implementar los flujos de trabajo e integraciones necesarios en consecuencia.
El punto de partida más práctico es mapear el acceso actual de los socios, asignar la propiedad de cada sistema relevante y documentar lo que debe suceder cuando termina una relación. Una prueba piloto puede validar los pasos de revocación, el manejo de excepciones y las comprobaciones de finalización antes de que el proceso se implemente en toda la organización. Con una gobernanza clara y revisiones continuas, el acceso de los socios puede permanecer alineado con las necesidades del negocio, reduciendo al mismo tiempo la exposición innecesaria de los activos de marca y los recursos de marketing.
El software de portal de marca debe respaldar toda la relación con el socio, incluido el momento en que el acceso ya no está justificado. Un proceso de baja limpio identifica a cada usuario, portal, rol y sistema conectado relevante, y luego garantiza que se eliminen los permisos requeridos y se verifique el resultado. Esto es especialmente importante para las organizaciones que trabajan con redes de franquicias, distribuidores, agencias, proveedores y socios internacionales.
brandQ de CloudLab proporciona un entorno gobernado para portales de marca, activos de marketing y acceso basado en roles, ayudando a las organizaciones a gestionar el marketing descentralizado mientras mantienen un control central de la marca. Cuando sus estructuras de portal y permisos están alineadas con la gestión del ciclo de vida de la identidad, flujos de trabajo de baja documentados e integraciones de identidad adecuadas, las organizaciones pueden reducir las brechas manuales y establecer un enfoque más coherente para el acceso de los socios. La propiedad clara, los registros fiables y las revisiones periódicas siguen siendo esenciales para mantener la eficacia de ese enfoque a medida que crece la red de socios.