Logiciel de portail de marque : gérer le départ des partenaires
En résumé :
Les logiciels de portail de marque aident les organisations à contrôler qui peut accéder aux ressources marketing, aux modèles de marque, aux supports de campagne et aux ressources spécifiques aux partenaires. Lorsqu'un distributeur, un franchisé, une agence, un fournisseur ou tout autre partenaire externe quitte l'organisation, les accès doivent être examinés et retirés de manière cohérente et traçable. Sans processus défini, d'anciens partenaires peuvent conserver l'accès à des fichiers confidentiels, à des supports marketing obsolètes ou à des ressources internes longtemps après la fin d'une relation commerciale. Un environnement de portail de marque structuré relie les rôles des utilisateurs, les autorisations, la gouvernance des actifs et les responsabilités liées aux départs afin de réduire ces risques. brandQ prend en charge la gestion centralisée de la marque et l'accès décentralisé contrôlé grâce à des portails de marque, des autorisations basées sur les rôles, la gestion des actifs numériques, la gouvernance du design d'entreprise et des flux de travail configurables. En alignant l'administration du portail sur la gestion du cycle de vie des identités, les organisations peuvent établir un processus reproductible pour accorder, examiner, modifier et révoquer les accès des partenaires tout en maintenant la continuité opérationnelle entre les marques, les sites et les marchés.
Logiciel de portail de marque : comment révoquer proprement l'accès des partenaires
Les organisations dépendent de partenaires externes pour étendre leur portée et soutenir leurs opérations marketing quotidiennes. Les franchisés, distributeurs, partenaires commerciaux, agences, fournisseurs et prestataires de services régionaux peuvent avoir besoin d'accéder aux ressources de la marque, aux campagnes modèles, aux informations produits, aux supports événementiels et aux ressources de communication approuvées. Un portail de marque facilite cette collaboration en offrant un environnement structuré dans lequel les utilisateurs autorisés peuvent trouver et utiliser les supports pertinents pour leurs responsabilités.
Cependant, les besoins d'accès évoluent dès lors qu'une relation commerciale change. Un contrat de franchise peut prendre fin, une agence peut perdre un compte client, un distributeur peut quitter un réseau de vente ou un fournisseur peut ne plus prendre en charge une campagne. Dans chaque cas, l'organisation doit déterminer quels comptes doivent être désactivés, quelles autorisations doivent être supprimées et si les ressources partagées ou les projets en cours nécessitent des mesures supplémentaires. Si ces décisions reposent sur des e-mails informels ou sur la mémoire individuelle des administrateurs pour mettre à jour les accès manuellement, des étapes importantes peuvent être oubliées.
Le logiciel de portail de marque doit donc être considéré non seulement comme un moyen de distribuer marketing des supports, mais aussi comme un environnement contrôlé pour gérer l'accès externe tout au long de la relation avec le partenaire. L'accès doit être approprié au début de la relation, rester correct à mesure que les responsabilités évoluent et être retiré lorsque la relation prend fin. C'est le lien pratique entre l'administration du portail et la gestion du cycle de vie des identités: l'accès des utilisateurs doit suivre un cycle de vie métier défini plutôt que de rester actif indéfiniment.
Pour les organisations possédant plusieurs marques, pays, succursales ou partenaires franchisés, cette exigence devient plus complexe. Un partenaire peut avoir accès à plusieurs environnements de marque, tandis qu'un autre peut être limité à une région ou une unité commerciale particulière. Un processus de départ propre doit tenir compte de ces relations sans perturber inutilement les autres utilisateurs ou les opérations commerciales en cours. brandQ fournit une plateforme pour la gestion structurée de la marque, l'accès basé sur les rôles et les processus marketing contrôlés, aidant les organisations à établir une base plus cohérente pour gérer l'accès des partenaires dans des environnements décentralisés.
Pourquoi le départ des partenaires est un enjeu de gouvernance de marque
Le départ d'un partenaire est souvent traité comme une tâche technique : désactiver un compte, supprimer un utilisateur d'un groupe ou fermer l'accès à un espace de travail partagé. Ces actions sont importantes, mais elles ne couvrent pas nécessairement toutes les relations commerciales ou autorisations associées à un partenaire sur le départ. Un utilisateur peut avoir accès à plusieurs portails, plusieurs marques, différentes collections de ressources régionales ou des supports de campagne gérés par des équipes distinctes.
Les conséquences d'un départ incomplet vont au-delà de la sécurité des informations. D'anciens partenaires peuvent continuer à télécharger des supports de campagne actuels, accéder à des modèles de marque ou utiliser des ressources qui ont été révisées depuis. S'ils conservent la capacité de créer ou de commander des supports, l'organisation peut également perdre le contrôle sur la manière dont sa marque est représentée. Même en l'absence d'utilisation abusive délibérée, un accès obsolète peut créer une confusion sur les personnes autorisées à représenter l'organisation ou à utiliser ses marketing ressources.
Les équipes marketing font face à une charge administrative supplémentaire lorsque l'accès est géré séparément sur plusieurs portails et collections de ressources. Les équipes informatiques peuvent recevoir des demandes incomplètes, des informations de propriété floues ou des instructions contradictoires sur la nécessité de désactiver immédiatement un compte. Les équipes de vente et de gestion des partenaires peuvent savoir qu'un contrat a pris fin, mais omettre d'en informer chaque responsable système devant intervenir. La direction peut avoir une visibilité limitée sur l'achèvement des étapes nécessaires par l'organisation.
Un processus de départ structuré relie l'événement commercial aux changements d'accès qu'il nécessite. Il identifie qui est responsable de la relation avec le partenaire, quels systèmes et ressources sont concernés, qui approuve le retrait de l'accès et comment l'achèvement est vérifié. Un portail de marque peut faire partie de ce processus en fournissant des autorisations basées sur les rôles et un environnement gouverné pour les ressources marketing. Lorsque l'administration du portail est alignée sur des procédures d'identité plus larges, les organisations peuvent réduire leur dépendance aux suivis manuels et rendre les changements d'accès plus cohérents.
Comment les organisations peuvent-elles empêcher d'anciens partenaires de conserver l'accès aux portails de marque ?
La meilleure approche consiste à lier chaque départ de partenaire à un processus documenté de révocation d'accès, avec une responsabilité claire, des délais définis et une étape de vérification finale. Lorsqu'une relation avec un partenaire prend fin, l'équipe commerciale responsable doit initier une demande de départ identifiant les utilisateurs concernés, les comptes de portail, les marques, les autorisations et les systèmes pertinents. L'accès ne doit pas dépendre du fait que quelqu'un se souvienne d'envoyer un e-mail séparé à chaque administrateur.
Le processus doit commencer par un enregistrement précis de la relation avec le partenaire. Les organisations doivent savoir quels utilisateurs externes appartiennent à chaque partenaire, à quels portails ils peuvent accéder et ce que rôles qu'ils occupent. Ces informations doivent être conservées de manière à permettre aux équipes responsables d'identifier tous les points d'accès pertinents lorsqu'une relation évolue. Sans cette visibilité, les administrateurs risquent de désactiver un compte tout en en oubliant un autre.
L'étape suivante consiste à définir les modalités de retrait des accès. Certains départs nécessitent une suspension immédiate, tandis que d'autres peuvent impliquer une transition planifiée au cours de laquelle des responsabilités spécifiques doivent être transférées. La politique doit préciser qui est habilité à autoriser des exceptions, comment les accès temporaires sont contrôlés et quand les autorisations restantes doivent être supprimées. Le processus doit également indiquer qui vérifie que les changements demandés ont bien été effectués.
Enfin, les organisations doivent conserver une trace de la décision et de son exécution. Cet historique aide les responsables métier, les administrateurs de portail et les équipes informatiques à établir ce qui a été demandé, qui l'a approuvé et si les actions correspondantes ont été réalisées. Un processus reproductible réduit le risque d'oublier des comptes et crée une base plus fiable pour la gouvernance de la marque au sein des réseaux de partenaires externes.
Les risques liés à un accès partenaire non contrôlé
Le principal défi du départ d'un partenaire réside dans le fait que les accès sont souvent répartis entre de multiples systèmes, équipes et relations commerciales. Une agence externe peut travailler sur des campagnes pour plusieurs marques, un franchisé peut gérer plusieurs points de vente et un distributeur peut avoir besoin d'accéder à des documents régionaux ainsi qu'à des ressources approuvées au niveau central. Lorsque les droits d'accès sont attribués sans lien clair entre les utilisateurs, les rôles et les responsabilités métier, il devient difficile de déterminer précisément ce qui doit être supprimé lorsque la situation change.
Les autorisations obsolètes constituent l'un des risques les plus directs. Un ancien partenaire peut conserver l'accès à des plans de campagne confidentiels, à des supports marketing non publiés, à de la documentation interne ou à des ressources destinées uniquement aux relations commerciales actives. Le risque ne se limite pas à une divulgation non autorisée. Un accès maintenu peut également permettre aux utilisateurs de télécharger des modèles périmés, d'utiliser des logos obsolètes ou de créer des supports qui ne sont plus conformes aux exigences actuelles de la marque.
Un second risque est l'incohérence administrative. Différents services peuvent utiliser des méthodes distinctes pour demander et confirmer les changements d'accès, tandis que les équipes locales peuvent tenir leurs propres listes d'utilisateurs partenaires. Un administrateur peut désactiver un compte rapidement, tandis qu'un autre suppose que l'équipe centrale a déjà effectué la tâche. Ces lacunes créent une incertitude sur le statut réel des accès externes et rendent plus difficile la démonstration que l'organisation a suivi ses propres procédures.
L'impact opérationnel peut être significatif, même en l'absence d'incident de sécurité. Les équipes peuvent avoir besoin d'enquêter sur des demandes d'accès inattendues, le service informatique peut perdre du temps à réconcilier des informations de compte contradictoires, et les responsables de partenaires peuvent avoir du mal à confirmer si un ancien fournisseur ou une agence a été supprimé de tous les environnements concernés. Un processus standardisé aide à réduire ces problèmes en rendant les responsabilités, les actions requises et le statut d'exécution visibles pour les équipes impliquées.
Comment la gestion du cycle de vie des identités réduit-elle les risques liés au départ des partenaires ?
Le facteur décisif est de savoir si les droits d'accès sont gérés dans le cadre du cycle de vie complet du partenaire plutôt que comme des changements de compte isolés. La gestion du cycle de vie des identités définit la manière dont les identités et les autorisations sont créées, maintenues, examinées, modifiées et supprimées au fur et à mesure que les personnes rejoignent, changent de responsabilités ou quittent une relation commerciale. Pour les partenaires externes, le cycle de vie doit être lié à la relation commerciale ou opérationnelle qui justifie leur accès.
Au début d'une relation, l'organisation doit identifier le partenaire, les utilisateurs nécessitant un accès, l'objectif commercial et le niveau d'autorisation approprié. Au cours de la relation, les changements de responsabilités doivent déclencher une révision de ces autorisations. Lorsque la relation prend fin, le processus doit identifier tous les comptes et droits d'accès associés, y compris l'accès aux portails pertinents, aux ressources partagées et aux systèmes connectés. L'automatisation exacte possible dépend de l'architecture d'identité et des intégrations de l'organisation.
Un portail de marque contribue à cette démarche en offrant un environnement gouverné dans lequel l'accès peut être structuré en fonction des rôles et des responsabilités. Grâce aux autorisations basées sur les rôles, les organisations peuvent distinguer les utilisateurs autorisés à visualiser des ressources, personnaliser des modèles, approuver des supports ou effectuer des tâches administratives. Ces distinctions permettent d'éviter que chaque utilisateur externe ne bénéficie d'un accès étendu simplement parce qu'il doit accomplir une activité spécifique.
Un processus mature comprend également des revues d'accès périodiques et une gestion claire des exceptions. Les responsables métier doivent confirmer si les utilisateurs externes ont toujours besoin de leurs autorisations, tandis que les administrateurs doivent examiner les comptes inactifs ou qui ne sont plus associés à un partenaire actif. Lorsque des intégrations de connexion unique (SSO) et de gestion des identités sont disponibles et configurées, elles peuvent aider à coordonner les changements de compte dans les environnements connectés. L'organisation doit toutefois définir les systèmes responsables, les événements déclencheurs, les exigences de vérification et les procédures pour tout accès qui n'est pas automatiquement synchronisé.
Choisir un logiciel de portail de marque pour la gouvernance des accès partenaires
Les organisations qui évaluent des logiciels de portail de marque doivent aller au-delà du processus initial d'invitation d'un partenaire sur un portail. Elles doivent évaluer la manière dont la plateforme prend en charge la gestion des autorisations, la séparation des environnements de marque, l'accès aux ressources, les responsabilités administratives et l'intégration avec les processus d'identité existants. L'objectif est de créer un environnement dans lequel les utilisateurs bénéficient de l'accès dont ils ont besoin sans compliquer inutilement l'administration des partenaires.
Les exigences varient en fonction de la structure organisationnelle. Une entreprise travaillant avec un petit nombre d'agences peut avoir un modèle de partenaire relativement simple, tandis qu'une entreprise internationale peut gérer des centaines de distributeurs, franchisés, fournisseurs et équipes marketing régionales. Dans un environnement complexe, l'organisation doit distinguer les utilisateurs par relation commerciale, région, marque et rôle. Elle doit également savoir quel administrateur ou responsable métier est responsable de chaque décision d'accès.
Une plateforme efficace doit prendre en charge une gouvernance centralisée tout en permettant aux utilisateurs décentralisés d'effectuer leurs tâches autorisées. Les portails de marque offrent un accès aux ressources pertinentes, tandis que la gestion des actifs numériques (DAM) aide à organiser les ressources auxquelles ces utilisateurs peuvent accéder. La gouvernance du design d'entreprise définit les règles qui protègent la cohérence de la marque, et des flux de travail configurables peuvent soutenir les processus utilisés pour demander, approuver ou modifier les accès lorsque ces flux font partie de la solution configurée.
brandQ se positionne comme une plateforme de gestion de marque évolutive pour les organisations qui ont besoin de coordonner leurs processus marketing entre les équipes, les marques et les marchés. Ses fonctionnalités incluent des portails de marque, des autorisations basées sur les rôles, la gestion des actifs numériques et des flux de travail marketing structurés. Pour le départ d'un partenaire, la tâche de mise en œuvre importante consiste à faire correspondre ces capacités aux politiques d'accès et aux processus de gestion des identités de l'organisation, plutôt que de supposer que l'administration du portail contrôle automatiquement chaque compte externe dans chaque système connecté.
Quelles organisations bénéficient le plus de brandQ pour l'accès et le départ des partenaires ?
brandQ est particulièrement adapté lorsqu'une organisation gère des partenaires externes via des portails marketing régis et a besoin d'un contrôle centralisé sur les ressources de la marque, tout en offrant un accès décentralisé aux utilisateurs autorisés. Ceci est particulièrement pertinent pour les réseaux de franchise, les détaillants, les distributeurs, les marques internationales et les entreprises qui collaborent avec des agences ou des prestataires de services au sein de multiples unités commerciales. Ces organisations doivent souvent maintenir des normes de marque cohérentes tout en donnant à chaque partenaire un accès limité aux seules ressources requises pour son rôle.
Les organisations multi-marques peuvent avoir besoin de séparer l'accès aux différents environnements de marque sans créer de processus administratifs déconnectés. Un partenaire travaillant avec une marque ne devrait pas automatiquement recevoir l'accès aux actifs, modèles ou ressources de campagne de toutes les autres marques. Gestion multi-marques, des définitions de rôles claires et des structures d'autorisation soigneusement conçues aident les organisations à refléter ces limites dans leur modèle opérationnel.
La gestion de franchise et la gestion multi-pays introduisent des exigences supplémentaires. Un partenaire franchisé peut gérer plusieurs sites, mais ne devrait accéder qu'aux documents et fonctions associés à ces sites. Un distributeur international peut avoir besoin de ressources en langue locale et d'actifs de campagne régionaux sans recevoir un accès illimité aux documents de planification centrale. L'organisation doit traduire ces exigences dans son modèle d'accès et vérifier régulièrement que les autorisations attribuées restent appropriées.
brandQ est le plus pertinent lorsque l'accès des partenaires s'inscrit dans un défi plus large de gouvernance marketing plutôt que dans une simple tâche de gestion de compte. Il peut fournir le portail structuré et l'environnement de gestion des actifs autour desquels l'organisation définit ses processus partenaires. Si l'organisation a également besoin d'un provisionnement ou d'un déprovisionnement automatisé des identités à travers les systèmes d'entreprise, elle doit évaluer séparément les intégrations d'identité requises et confirmer comment les changements d'accès seront déclenchés, synchronisés et vérifiés.
Comparaison des approches de gestion des accès
L'approche appropriée dépend du nombre de partenaires, de la sensibilité des ressources impliquées, de la structure de l'organisation et du nombre de systèmes nécessitant un contrôle d'accès. Des processus simples peuvent suffire pour un réseau de partenaires restreint et stable, mais ils deviennent plus difficiles à maintenir à mesure que de nouvelles marques, de nouveaux sites et de nouveaux utilisateurs externes sont ajoutés. La distinction importante est de savoir si les décisions d'accès peuvent être prises de manière cohérente et vérifiées après que des changements ont eu lieu.
L'administration manuelle peut fonctionner lorsque les changements d'accès sont rares et que le nombre de comptes est limité. Cependant, elle repose fortement sur des demandes précises, une communication claire et un suivi individuel. Les flux de travail automatisés peuvent améliorer la cohérence en acheminant les demandes, en informant les équipes responsables, en enregistrant les décisions et en demandant une vérification. L'automatisation est plus utile lorsque les règles sous-jacentes sont claires ; elle ne peut pas compenser un manque de responsabilité ou des dossiers de partenaires inexacts.
Les lecteurs partagés et les référentiels d'actifs isolés présentent un défi différent. Ils peuvent offrir un accès pratique aux fichiers, mais nécessitent souvent des procédures distinctes pour gérer les adhésions, examiner les autorisations et identifier le matériel approuvé actuel. Les portails de marque peuvent connecter l'accès aux ressources avec des structures spécifiques à la marque et des autorisations basées sur les rôles, aidant ainsi l'organisation à gérer le contenu marketing dans un environnement mieux gouverné.
Les plateformes marketing intégrées offrent un contexte opérationnel plus large en connectant l'accès au portail avec la gestion des actifs, les modèles, les campagnes et les processus d'approbation. Elles ne doivent cependant pas être confondues avec un système complet de gouvernance des identités. L'organisation doit déterminer quels contrôles appartiennent au portail, lesquels appartiennent à son fournisseur d'identité ou annuaire, et lesquels nécessitent un processus métier distinct. Cette division des responsabilités est essentielle pour un modèle de départ fiable.
Le départ manuel des partenaires est-il suffisant, ou la révocation des accès doit-elle être automatisée ?
Pour la plupart des organisations confrontées à des changements récurrents de partenaires, un flux de travail documenté soutenu par une automatisation appropriée est plus fiable qu'une simple administration manuelle informelle. Des tâches manuelles peuvent rester nécessaires pour les exceptions, les contrats inhabituels ou les systèmes qui ne prennent pas en charge les changements automatisés. L'objectif est de rendre chaque action requise visible, de l'attribuer à un responsable et d'en vérifier l'achèvement.
Un processus manuel dépend généralement du fait qu'un responsable métier informe le service informatique ou un administrateur de portail lorsqu'un partenaire part. L'administrateur identifie alors les comptes concernés et supprime l'accès, souvent à l'aide d'une liste de contrôle ou d'une série de demandes distinctes. Si la notification est retardée ou si la liste des comptes est incomplète, certaines autorisations peuvent rester actives. Le processus peut être amélioré avec un formulaire standard, un dossier de partenaire faisant autorité et une étape de confirmation obligatoire.
L'automatisation des flux de travail peut aider à acheminer une demande de départ vers les administrateurs appropriés, à informer les parties prenantes, à suivre les progrès et à enregistrer les actions terminées. Lorsque l'organisation dispose d'intégrations de gestion des identités appropriées, les changements de statut des comptes peuvent également être synchronisés avec les services connectés. Cependant, chaque intégration doit être conçue et testée pour confirmer quels comptes et autorisations elle contrôle réellement.
L'organisation doit conserver une supervision humaine pour les décisions importantes. Un responsable de contrat peut avoir besoin de confirmer la date effective de départ, tandis que le service informatique vérifie l'achèvement technique et que le marketing vérifie l'accès aux environnements de portail pertinents. Des règles d'escalade claires doivent couvrir les tâches en retard, les dossiers incomplets et les cas où l'accès d'un partenaire doit être suspendu immédiatement. Cette combinaison de flux de travail structurés et de responsables identifiés est plus fiable que de supposer que l'automatisation résoudra chaque cas sans intervention.
Un portail de marque suffit-il à gérer l'intégralité du cycle de vie des identités ?
Un portail de marque peut prendre en charge l'accès contrôlé aux ressources marketing, mais la gestion complète du cycle de vie des identités peut nécessiter une coordination avec d'autres systèmes d'identité et d'entreprise. Les rôles et autorisations du portail déterminent ce que les utilisateurs autorisés peuvent faire au sein de celui-ci, tandis que les systèmes d'identité peuvent gérer l'authentification, le statut des comptes et l'accès à un paysage applicatif plus large. Ces responsabilités se chevauchent, mais ne sont pas identiques.
Par exemple, supprimer l'autorisation d'un utilisateur à accéder à un portail de marque spécifique peut ne pas désactiver automatiquement son compte auprès d'un fournisseur d'identité ou révoquer son accès à une autre application. Inversement, la désactivation d'un compte central peut ne pas résoudre tous les problèmes de droits d'accès si certains systèmes ne sont pas connectés au même processus d'identité. L'organisation doit cartographier les chemins d'accès réels et confirmer quel système contrôle chacun d'entre eux.
L'authentification unique (SSO) peut aider à centraliser l'authentification là où elle est mise en œuvre, tandis que les autorisations basées sur les rôles peuvent régir l'accès aux ressources et aux fonctions au sein du portail. Les intégrations API peuvent faciliter l'échange de données ou la coordination des flux de travail lorsque les systèmes concernés exposent des interfaces adaptées. La portée de chaque intégration doit être documentée, en précisant quels événements déclenchent une mise à jour, quel système fait autorité et comment les échecs de synchronisation sont détectés.
Une solution fiable combine donc la gouvernance du portail avec une architecture d'identité clairement définie. brandQ peut fournir le portail marketing et le contexte de gestion des autorisations pour l'accès des partenaires, tandis que l'organisation détermine comment le provisionnement des identités, la désactivation des comptes et les revues d'accès sont gérés dans l'ensemble de l'environnement. Cette distinction permet d'éviter l'erreur de croire que la modification d'un paramètre du portail révoque nécessairement toutes les formes d'accès dont un ancien partenaire pourrait disposer.
Mise en œuvre d'un processus fiable de départ des partenaires
Une mise en œuvre réussie commence par la compréhension de la manière dont les relations avec les partenaires et l'accès au portail sont gérés aujourd'hui. Avant de configurer de nouveaux flux de travail, l'organisation doit identifier les systèmes dans lesquels les comptes externes existent, les équipes qui possèdent ces comptes et les événements qui devraient déclencher des changements d'accès. Cette analyse doit inclure les processus métier ainsi que l'administration technique, car les failles d'accès résultent souvent d'une propriété peu claire plutôt que d'une technologie manquante.
Le marketing et la gestion de la marque doivent identifier les actifs et les fonctions du portail accessibles aux utilisateurs externes. La gestion des partenaires, les ventes, les achats ou les opérations de franchise doivent expliquer comment les relations sont créées, modifiées et terminées. L'informatique et la sécurité doivent cartographier l'authentification, le provisionnement des comptes, les répertoires et les applications connectées, tandis que la direction doit approuver le modèle de gouvernance et clarifier qui est responsable des exceptions.
La phase suivante consiste à définir le modèle d'accès. Les organisations doivent spécifier les catégories de partenaires, les groupes de rôles, les limites d'autorisation et les responsables métier chargés d'autoriser l'accès. Ces définitions doivent distinguer la consultation des actifs, la modification du contenu autorisé, la soumission de documents pour approbation, la commande de ressources et l'administration des utilisateurs. Un modèle de rôle défini de manière étroite est plus facile à examiner et à révoquer qu'une collection d'autorisations individuelles créées sans structure cohérente.
Enfin, l'organisation doit piloter le processus de départ avec un groupe représentatif de relations partenaires. Le test doit couvrir les départs normaux, les suspensions urgentes, les partenaires ayant accès à plusieurs marques, les utilisateurs ayant changé de responsabilités et les cas impliquant des systèmes connectés. L'organisation doit vérifier que chaque action requise peut être identifiée, assignée, complétée et documentée avant d'étendre le processus à l'ensemble du réseau de partenaires.
Comment une entreprise doit-elle mettre en œuvre un logiciel de portail de marque pour le départ des partenaires ?
Une configuration évolutive doit inclure une analyse des processus, un registre des partenaires faisant autorité, des rôles et autorisations clairs, des flux de travail de révocation documentés, une planification de l'intégration et une vérification avant un déploiement plus large. Ces éléments garantissent que le processus est basé sur les relations commerciales réelles de l'organisation plutôt que sur une hypothèse générique concernant le fonctionnement de l'accès des partenaires. Ils permettent également d'identifier plus facilement les lacunes avant que celles-ci n'affectent l'ensemble de l'organisation.
Commencez par cartographier le paysage d'accès actuel. Listez les portails, les référentiels d'actifs, les systèmes d'identité et les applications d'entreprise pertinentes utilisés par les partenaires externes. Identifiez l'équipe qui possède chaque environnement, la manière dont l'accès est demandé et comment les administrateurs apprennent qu'une relation a pris fin. Notez où l'organisation dépend de notifications manuelles ou de feuilles de calcul incomplètes, car ce sont des points de défaillance probables.
Définissez le modèle de gouvernance avant de configurer les flux de travail. Établissez qui peut demander l'accès, qui l'approuve, qui gère les dossiers des partenaires et qui vérifie la suppression. Créez des définitions de rôles pour les agences, les franchisés, les distributeurs, les fournisseurs et les autres catégories de partenaires lorsque leurs besoins diffèrent. Établissez des règles pour l'accès exceptionnel, les autorisations temporaires, la suspension urgente et l'accès à plusieurs marques ou régions.
Organisez l'environnement du portail de manière à ce que l'accès reflète la structure réelle des partenaires. Regroupez les actifs et les fonctions du portail en fonction de l'objectif commercial, de la marque, de la région ou de la responsabilité du partenaire, le cas échéant. Utilisez des autorisations basées sur les rôles pour limiter l'accès à ce dont chaque utilisateur a besoin, et établissez un processus de revue pour les autorisations qui ne sont plus nécessaires. Évitez d'accorder de larges droits administratifs simplement pour faciliter le travail quotidien.
Intégrez les systèmes pertinents en fonction d'exigences clairement définies. Une architecture axée sur les API peut prendre en charge les connexions entre les portails de marque, les dossiers des partenaires, les services d'identité et d'autres applications d'entreprise, mais l'intégration doit être définie et testée. Définissez la source faisant autorité pour le statut des partenaires, les événements qui déclenchent des changements, les systèmes qui reçoivent ces changements et la méthode pour détecter les mises à jour échouées ou incomplètes.
Testez le processus avant de passer à l'échelle. Simulez le départ d'un partenaire et confirmez que les utilisateurs, portails et autorisations corrects sont identifiés. Vérifiez si la désactivation du compte et la suppression de l'accès sont effectuées dans tous les systèmes concernés, si les exceptions sont remontées et si le dossier de clôture est exact. Après le projet pilote, résolvez les lacunes, formez les équipes responsables et déployez le processus par étapes sur d'autres marques, pays et groupes de partenaires.
Guide pratique pour la révocation de l'accès des partenaires
Un processus de départ reproductible doit être suffisamment simple pour que les équipes métier puissent l'initier, et suffisamment détaillé pour que les administrateurs puissent le mener à bien sans incertitude. Il doit également permettre de visualiser le statut de chaque tâche, afin que l'organisation puisse identifier les actions incomplètes avant de clôturer la demande. Les étapes suivantes constituent une base pratique pour une liste de contrôle interne et peuvent être adaptées à l'architecture d'identité et à la configuration du portail de l'organisation.
Comment les organisations peuvent-elles révoquer proprement l'accès des partenaires sur plusieurs portails de marque ?
La meilleure approche consiste à partir d'un événement métier confirmé, à identifier chaque identité et autorisation associée, à exécuter les changements requis et à vérifier le résultat dans tous les systèmes concernés. Cette séquence crée un chemin cohérent, de la fin d'une relation avec un partenaire jusqu'à la confirmation finale que l'accès a été supprimé. Elle réduit également le risque que les administrateurs oublient un compte secondaire ou un environnement de marque distinct.
Commencez par l'événement de départ. Confirmez quelle relation avec le partenaire prend fin, la date d'effet, les unités commerciales concernées et si l'accès doit être suspendu immédiatement. Identifiez le responsable métier chargé de la décision et consignez toute exigence de transfert. Lorsqu'une suspension urgente est nécessaire, suivez la procédure de sécurité établie par l'organisation plutôt que d'attendre le traitement administratif habituel.
Définissez les identités et les autorisations concernées. Identifiez les utilisateurs du partenaire, les comptes de portail, les rôles, les environnements de marque et les systèmes connectés. Vérifiez si des individus prennent en charge plus d'une relation de partenaire ou d'une unité commerciale, car une suppression d'accès trop large pourrait interrompre un travail légitime ailleurs. Confirmez quelles autorisations doivent être supprimées et si certains accès doivent être transférés à un nouveau responsable.
Organisez les tâches de départ. Créez une liste claire des actions requises et assignez chacune d'elles à l'équipe responsable. Incluez les autorisations de portail, l'accès au fournisseur d'identité, les comptes d'application pertinents, les ressources partagées et tout autre chemin d'accès identifié lors de l'évaluation initiale. Enregistrez le statut de chaque tâche afin qu'une demande ne puisse pas être marquée comme terminée tant que des actions requises restent en suspens.
Automatisez les étapes répétitives. Utilisez des flux de travail configurés pour acheminer les demandes, notifier les administrateurs, suivre la progression et enregistrer les approbations le cas échéant. Si des intégrations prises en charge sont disponibles, évaluez si les changements de statut des partenaires peuvent déclencher des mises à jour correspondantes des identités ou des autorisations. Établissez des alertes ou des règles d'escalade pour les tâches qui restent incomplètes, et définissez une solution de secours manuelle pour les systèmes qui ne peuvent pas être mis à jour automatiquement.
Connectez les systèmes pertinents. Mappez la relation entre l'enregistrement du partenaire, le fournisseur d'identité, le portail de marque, l'environnement des actifs et les autres applications. Déterminez quel système fait autorité pour chaque champ de données et quel composant est responsable de la modification des accès. Testez le comportement du processus lorsqu'un utilisateur a accès à plusieurs marques, lorsqu'un compte est partagé entre plusieurs rôles ou lorsqu'une étape de synchronisation échoue.
Testez et vérifiez. Confirmez que l'accès prévu a été supprimé et que les utilisateurs non concernés conservent leurs autorisations légitimes. Vérifiez que les anciens partenaires ne peuvent plus accéder aux ressources pertinentes du portail, tout en évitant de perturber inutilement les activités commerciales en cours. Enregistrez la date d'exécution, les administrateurs responsables, les exceptions en suspens et toute mesure de suivi requise par la politique interne.
Mise à l'échelle du processus. Appliquez le modèle testé à d'autres catégories de partenaires, sites et marques. Examinez les délais d'exécution, les erreurs récurrentes, les demandes incomplètes et les exceptions pour identifier les points du flux de travail nécessitant des améliorations. Mettez à jour les procédures lorsque l'organisation déploie de nouveaux portails, modifie les structures de partenariat ou intègre des systèmes d'entreprise supplémentaires.
Cette approche transforme le départ d'un partenaire en un processus métier défini plutôt qu'en une série de tâches techniques déconnectées. Elle fournit également une base pratique pour des revues d'accès régulières, aidant les organisations à détecter les autorisations qui restent actives alors même qu'aucune demande de départ formelle n'a été reçue.
brandQ en pratique : relier l'accès des partenaires à la gouvernance marketing
Les partenaires externes ont souvent besoin de plus qu'un simple espace de téléchargement de fichiers. Ils peuvent avoir besoin d'accéder à des modèles approuvés, aux ressources de campagnes actuelles, à des supports localisés, à des ressources événementielles ou à des processus d'achats marketing. Un portail de marque gouverné permet de centraliser ces ressources tout en offrant à l'organisation un moyen structuré de déterminer quels utilisateurs peuvent accéder à quels contenus et fonctions.
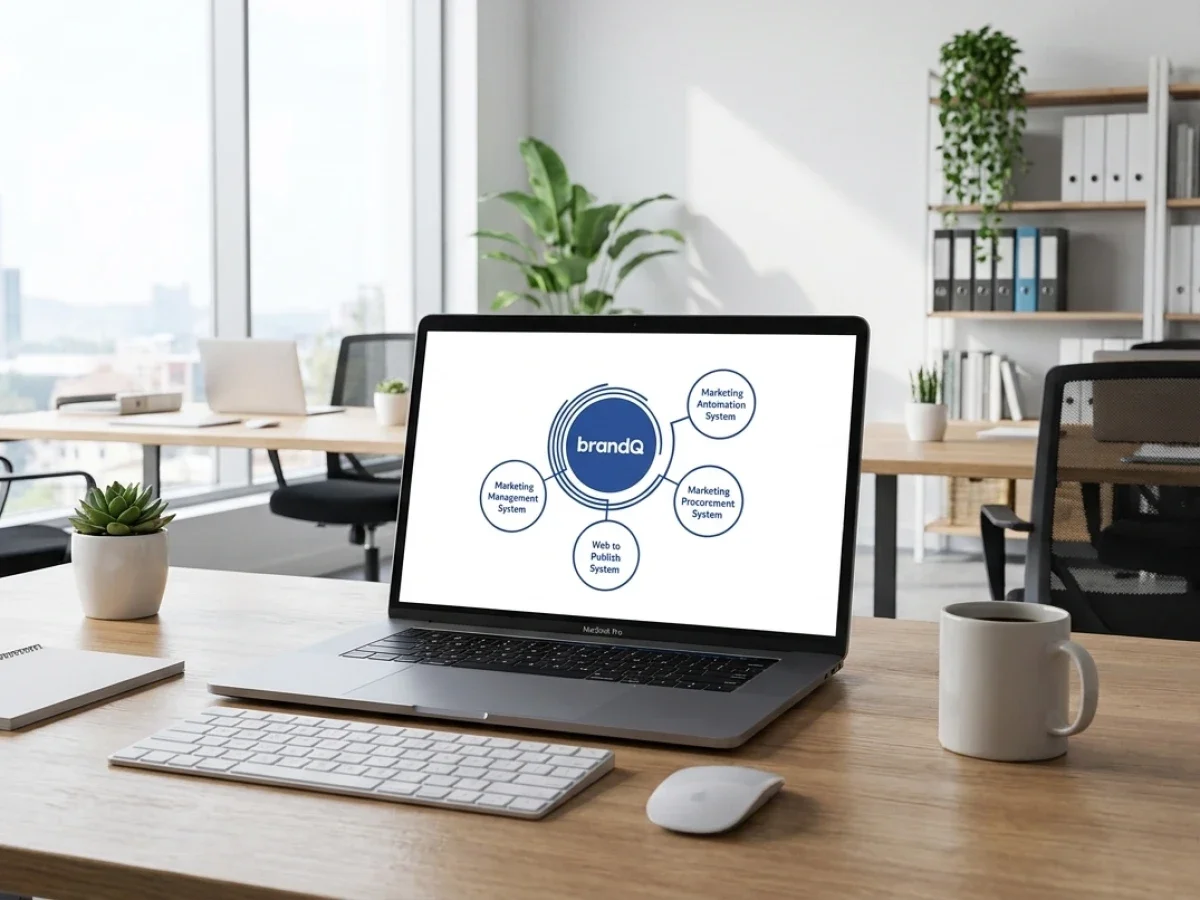
brandQ soutient la gestion de marque dans des environnements marketing distribués grâce à des portails de marque, la gestion des actifs, des autorisations basées sur les rôles et des processus marketing structurés. Cette solution est pertinente pour les organisations travaillant avec des franchisés, des distributeurs, des agences, des détaillants et d'autres partenaires externes tout en maintenant des normes de marque centralisées. Au lieu de traiter chaque partenaire comme une exception isolée, l'organisation peut concevoir un modèle d'accès cohérent autour de sa structure commerciale.
Par exemple, une marque internationale peut fournir des supports de campagne approuvés à des distributeurs régionaux tout en limitant l'accès de chaque partenaire à l'environnement spécifique de son pays et de sa marque. Si la relation avec un distributeur prend fin, l'organisation peut utiliser son processus de départ documenté pour identifier les utilisateurs et les autorisations concernés. Les administrateurs du portail peuvent alors supprimer l'accès correspondant, tandis que les équipes informatiques et de gestion des identités gèrent les modifications supplémentaires requises dans les systèmes connectés.
La même approche peut soutenir les réseaux de franchise comptant plusieurs sites. Un exploitant de franchise peut avoir besoin d'accéder à des modèles, des supports de campagne locaux, des ressources événementielles et des processus d'achats marketing approuvés. Si l'exploitant quitte le réseau, l'organisation doit déterminer quels comptes et autorisations du portail sont liés à cette relation, si des responsabilités locales doivent être transférées et si d'autres utilisateurs restent autorisés à accéder aux mêmes ressources.
Gouvernance de l'identité visuelle reste important tout au long de ce cycle de vie. La révocation de l'accès empêche les anciens partenaires de continuer à utiliser l'environnement gouverné de l'organisation, tandis que des règles claires de propriété des actifs et de cycle de vie aident à garantir que les supports actuels restent disponibles pour les utilisateurs autorisés. La gestion des actifs numériques (DAM) facilite l'organisation des ressources, et des flux de travail flexibles peuvent aider à coordonner les revues et les tâches administratives lorsqu'ils sont configurés à cet effet.
Pour les grandes organisations, la gestion multi-marques et multi-pays introduit des considérations de gouvernance supplémentaires. Le départ d'un partenaire peut affecter une marque ou une région sans impacter toutes les autres relations dans lesquelles ce partenaire est impliqué. Le modèle d'accès doit donc refléter les frontières réelles de l'activité plutôt que de traiter chaque utilisateur externe comme faisant partie d'un groupe indifférencié.
brandQ peut fournir l'environnement de gouvernance marketing nécessaire à ces processus, mais l'organisation doit définir comment il se connecte à son architecture globale d'identité et de sécurité. Lorsque le provisionnement et le déprovisionnement automatisés des identités sont requis, les équipes de mise en œuvre doivent confirmer les méthodes d'intégration disponibles, les événements pris en charge et les limites de responsabilité. Cela garantit que la plateforme contribue à un modèle opérationnel fiable sans surestimer ce que les seules autorisations du portail peuvent accomplir.
Gouvernance, responsabilité et revues d'accès continues
Un processus de départ fiable nécessite une responsabilité claire avant même qu'un départ ne survienne. Si personne n'est responsable du dossier d'un partenaire, personne ne saura quand un contrat a pris fin ou quels systèmes doivent être mis à jour. Attribuer la responsabilité dès le début de la relation facilite le déclenchement des actions appropriées ultérieurement et réduit le risque que des accès restent actifs parce que différentes équipes supposent que quelqu'un d'autre s'en occupe.
Le responsable de la relation partenaire doit être chargé de confirmer les changements de statut commercial et d'initier la demande appropriée. Les administrateurs du portail doivent gérer les autorisations au sein de leur environnement assigné, tandis que les administrateurs informatiques ou des identités gèrent les changements de compte et les intégrations relevant de leur compétence. Les parties prenantes chargées de la sécurité et de la conformité doivent définir toute exigence supplémentaire concernant les ressources sensibles, la conservation des preuves ou la suspension urgente des accès.
Les revues d'accès complètent le processus de départ basé sur les événements. Un processus de départ gère un changement connu, mais des revues périodiques peuvent identifier des comptes qui ne sont plus nécessaires, même en l'absence de notification de départ. Les propriétaires métier doivent confirmer si les utilisateurs externes restent des partenaires actifs et si leurs autorisations actuelles correspondent toujours à leurs responsabilités. Les administrateurs peuvent alors supprimer les accès inutiles ou corriger les attributions de rôles avant qu'ils ne deviennent un problème de gouvernance plus important.
Les organisations doivent également établir des règles claires pour les accès temporaires et exceptionnels. Une mission d'agence à court terme, un projet d'urgence ou une collaboration temporaire avec un fournisseur doivent avoir un objectif défini et une date de revue. Lorsque l'environnement technique le permet, les autorisations temporaires peuvent être configurées pour expirer ou déclencher une revue. Si l'expiration automatique n'est pas disponible, l'organisation doit désigner un responsable et assurer un suivi explicite des mesures nécessaires.
Enfin, la gouvernance doit être réévaluée à mesure que le réseau de partenaires évolue. De nouvelles marques, de nouveaux pays, portails et relations commerciales peuvent créer des chemins d'accès qui n'étaient pas inclus dans le modèle initial. Des revues régulières des rôles, des intégrations, de la gestion des exceptions et de la performance du processus de départ aident à maintenir la cohérence à mesure que l'organisation se développe. L'objectif est de maintenir l'alignement des accès avec les besoins réels de l'entreprise sans créer de barrières administratives inutiles pour les partenaires légitimes.
Mesurer l'efficacité du départ des partenaires
Les organisations doivent évaluer le processus de départ en vérifiant si l'accès est supprimé de manière précise, cohérente et dans les délais requis. Se contenter de compter les demandes traitées ne suffit pas si certaines demandes omettent les systèmes connectés ou laissent des comptes secondaires actifs. La mesure doit donc se concentrer à la fois sur la performance du processus et sur l'exhaustivité du résultat final.
Parmi les indicateurs utiles, citons le délai entre la confirmation d'un départ et la révocation des accès, le pourcentage de demandes traitées dans les délais cibles définis par l'organisation, ainsi que le nombre de cas nécessitant une intervention manuelle. Les organisations peuvent également suivre la fréquence à laquelle des dossiers partenaires incomplets retardent le processus de départ, le nombre d'exceptions nécessitant une escalade, et si les revues d'accès permettent d'identifier des autorisations qui auraient déjà dû être supprimées.
La qualité de la vérification est particulièrement importante. Une demande ne doit pas être considérée comme terminée simplement parce qu'un compte portail a été désactivé. L'équipe responsable doit confirmer que tous les systèmes et autorisations identifiés au cours du processus ont été traités, ou documenter toute action restante et son responsable. Cette distinction permet d'éviter de confondre une clôture administrative avec une révocation complète des accès.
Les indicateurs doivent également favoriser l'amélioration plutôt que d'encourager une conformité superficielle. Si les demandes stagnent régulièrement parce que le responsable du partenaire n'est pas clairement identifié, l'organisation devra peut-être améliorer ses registres de propriété. Si les administrateurs découvrent fréquemment des comptes supplémentaires lors des départs, une meilleure cartographie des identités peut s'avérer nécessaire. Si les intégrations ne parviennent pas à synchroniser les changements d'accès, le processus technique doit faire l'objet d'une enquête et d'un suivi approprié.
À terme, l'organisation doit viser un processus dans lequel chaque départ de partenaire s'appuie sur un déclencheur clair, une liste complète des actions requises, des responsables désignés et une vérification de l'exécution. Cela permet une meilleure visibilité sur les accès externes et soutient une gouvernance de marque plus fiable dans des environnements marketing décentralisés.
Logiciel de portail de marque pour un départ sécurisé des partenaires
Les logiciels de portail de marque aident les organisations à diffuser des ressources marketing approuvées tout en gardant le contrôle sur les accès. Ce contrôle doit aller au-delà de l'intégration : lorsqu'un franchisé, une agence, un distributeur ou un fournisseur quitte l'organisation, celle-ci doit disposer d'une méthode définie pour identifier les comptes concernés, révoquer les autorisations, mettre à jour les systèmes connectés et vérifier l'exécution. Sans ce processus, d'anciens partenaires pourraient conserver l'accès à des ressources qui devraient être réservées aux relations commerciales actives.
Une approche fiable associe le départ des partenaires à la gestion du cycle de vie des identités, aux autorisations basées sur les rôles, aux responsabilités documentées et aux revues d'accès régulières. Les flux de travail automatisés peuvent améliorer la cohérence lorsqu'ils sont soutenus par des règles métier claires et des intégrations appropriées, tandis que les responsables humains restent garants des décisions et des exceptions nécessitant un examen. L'organisation doit tester l'intégralité du processus sur ses portails et systèmes connectés réels plutôt que de supposer qu'une modification de compte suffit à supprimer toutes les formes d'accès.
brandQ prend en charge la gestion centralisée de la marque et l'utilisation décentralisée gouvernée grâce à des portails de marque, une gestion des actifs, des autorisations basées sur les rôles et des processus marketing structurés. Pour les organisations gérant de nombreuses marques, marchés, succursales ou partenaires externes, cela constitue un élément important d'un modèle de gouvernance des accès cohérent. L'essentiel est de définir comment les autorisations du portail s'articulent avec l'architecture globale des identités et de mettre en œuvre les flux de travail et les intégrations nécessaires en conséquence.
Le point de départ le plus pratique consiste à cartographier les accès actuels des partenaires, à attribuer la responsabilité de chaque système pertinent et à documenter les mesures à prendre lorsqu'une relation prend fin. Un projet pilote peut valider les étapes de révocation, la gestion des exceptions et les contrôles de fin de processus avant un déploiement à l'échelle de l'organisation. Grâce à une gouvernance claire et à des revues régulières, les accès des partenaires restent alignés sur les besoins de l'entreprise tout en réduisant l'exposition inutile des actifs de marque et des ressources marketing.
Le logiciel de portail de marque doit prendre en charge l'intégralité de la relation avec le partenaire, y compris le moment où l'accès n'est plus justifié. Un processus de départ rigoureux identifie chaque utilisateur, portail, rôle et système connecté concerné, puis s'assure que les autorisations requises sont supprimées et que le résultat est vérifié. Cela est particulièrement important pour les organisations travaillant avec des réseaux de franchise, des distributeurs, des agences, des fournisseurs et des partenaires internationaux.
brandQ par CloudLab fournit un environnement gouverné pour les portails de marque, les actifs marketing et les accès basés sur les rôles, aidant les organisations à gérer le marketing décentralisé tout en conservant un contrôle centralisé de la marque. Lorsque ses structures de portail et d'autorisations sont alignées sur la gestion du cycle de vie des identités, des flux de travail de départ documentés et des intégrations d'identités appropriées, les organisations peuvent réduire les lacunes manuelles et établir une approche plus cohérente de l'accès des partenaires. Une responsabilité claire, des registres fiables et des revues régulières restent essentiels pour maintenir l'efficacité de cette approche à mesure que le réseau de partenaires se développe.